Direkt weiter
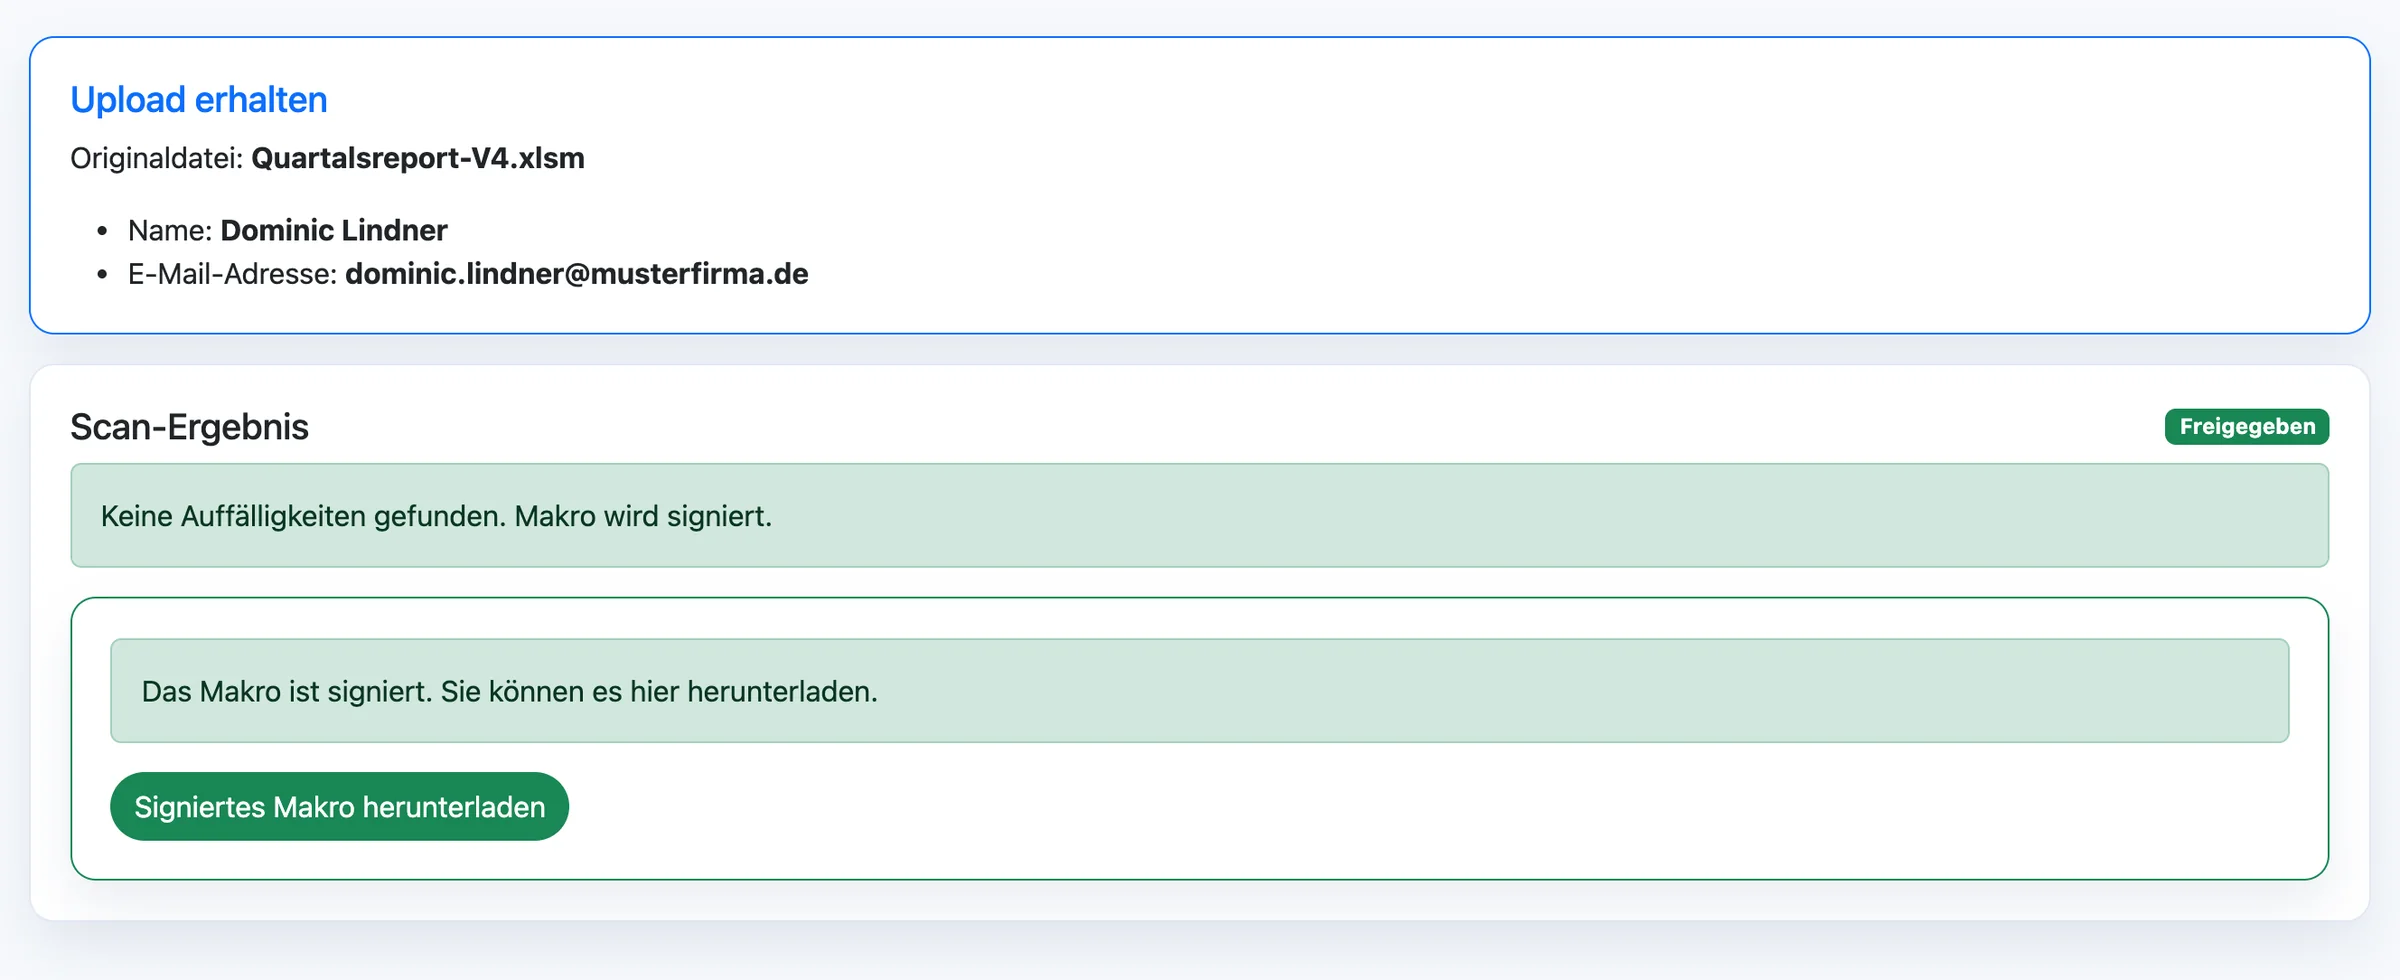
Keine relevante Auffälligkeit. Automatische Signatur und Bereitstellung.
 Makro-VBA-Tool
Kontakt
Makro-Sicherheit für Unternehmen und Behörden
Makro-/VBA-Codeanalyse und automatische Signierung.
Das Makro-VBA-Tool analysiert Office-Makros, zeigt kritische Codezeilen, unterstützt die Entscheidung mit einer selbst betriebenen KI und signiert freigegebene Dateien automatisch – inklusive nachvollziehbarer Nachweise für Betrieb und Audit.
Der vollständige Prozess
Der Prüfweg ist für Fachbereich, Reviewer, Administration und Audit klar nachvollziehbar.
Office-Datei einzeln oder im Batch einreichen.
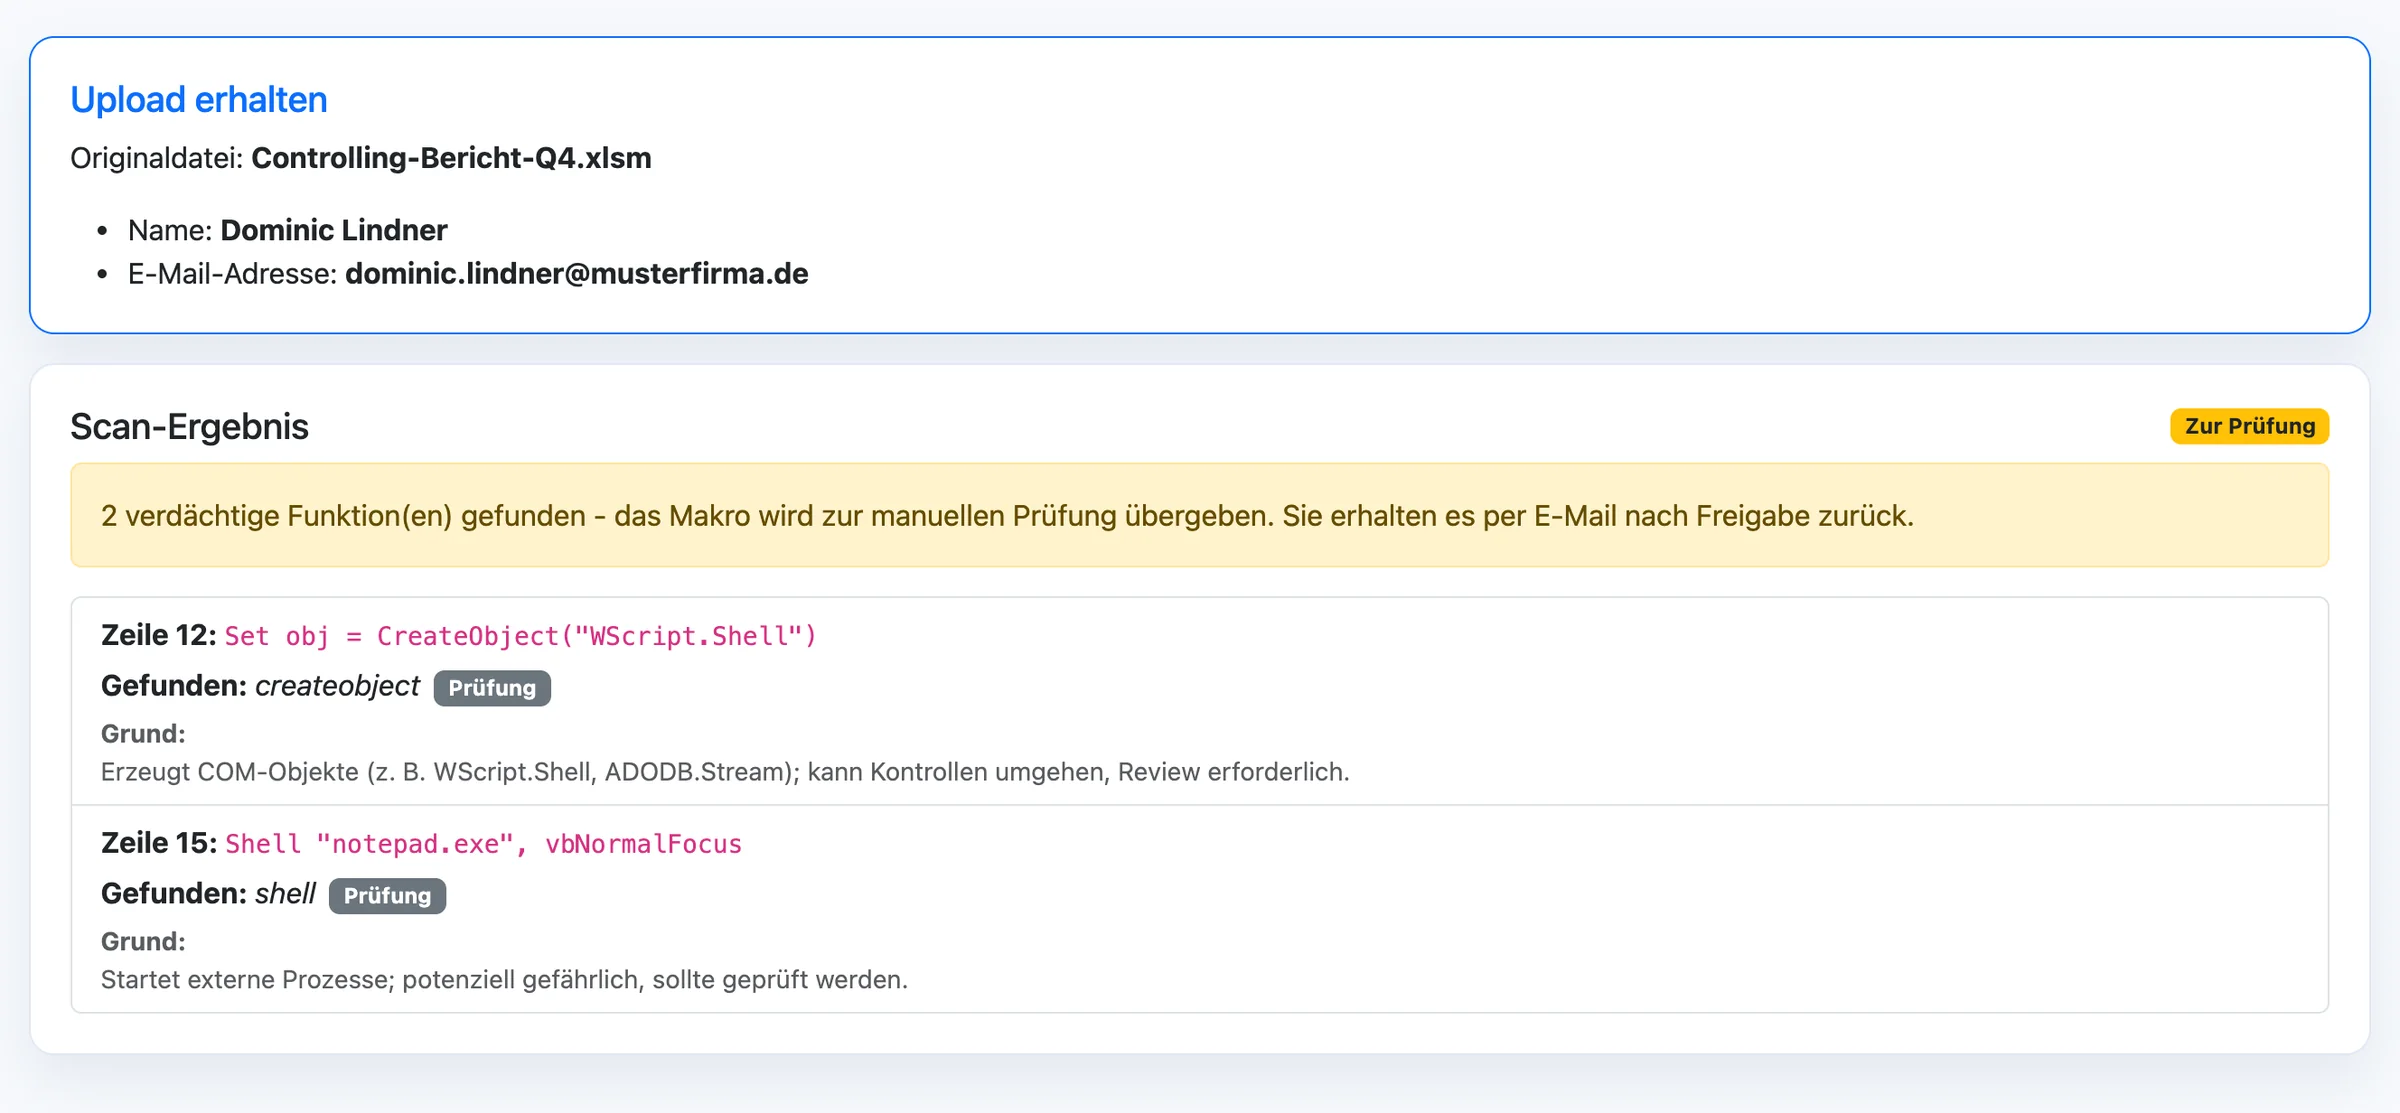
VBA-Code, Regeln, Fundstellen und mögliche Alternativen analysieren.
Grün automatisch, Gelb im Review, Rot ablehnen oder begründet ausnehmen.
Nach bestandener Prüfung oder Freigabe immer automatisch signieren.
Signierte Datei bereitstellen und jeden relevanten Vorgang protokollieren.
Keine relevante Auffälligkeit. Automatische Signatur und Bereitstellung.
Die VBA-KI erklärt, bewertet und empfiehlt. Sie kann in Ihrer Umgebung selbst gehostet werden; die Software ist auf Wunsch mit oder ohne KI erhältlich. Die Prüfung übernimmt ganz nach Ihren Vorgaben eine berechtigte Person in Ihrem Unternehmen, unser Expertenteam, die selbst betriebene KI oder eine Kombination daraus.
Kritischer Fund mit sicherer Alternative zum Selbstanpassen. Nur eine begründete, dokumentierte Ausnahme kann weiterführen.
Das echte Tool
Alle Ansichten stammen aus dem aktuellen Produktstand, gezeigt mit Beispieldaten einer Musterfirma.
Die Ansichten laufen automatisch. Klicken Sie auf die Pfeile oder direkt auf einen Prozessschritt.
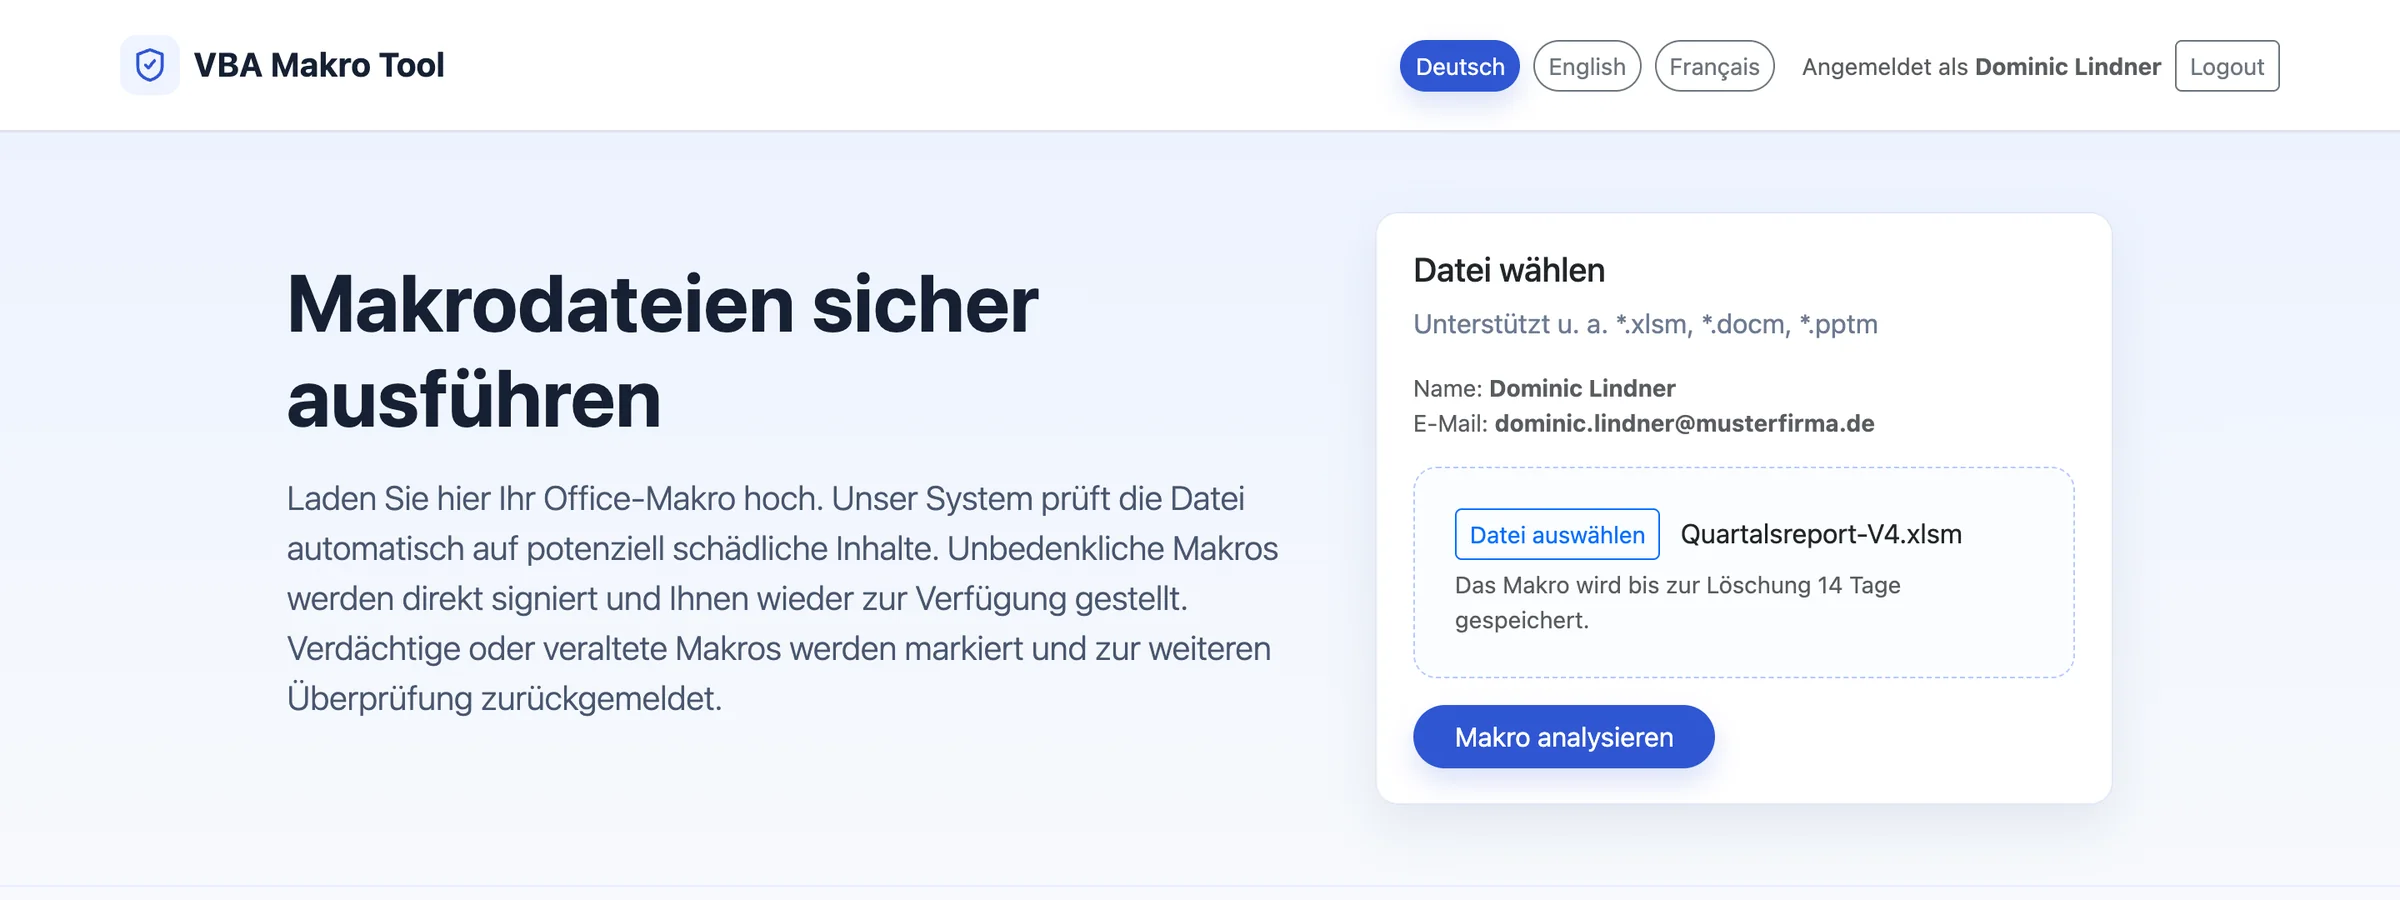
Datei auswählen und den kontrollierten Vorgang starten. Name und E-Mail kommen direkt aus der Anmeldung.
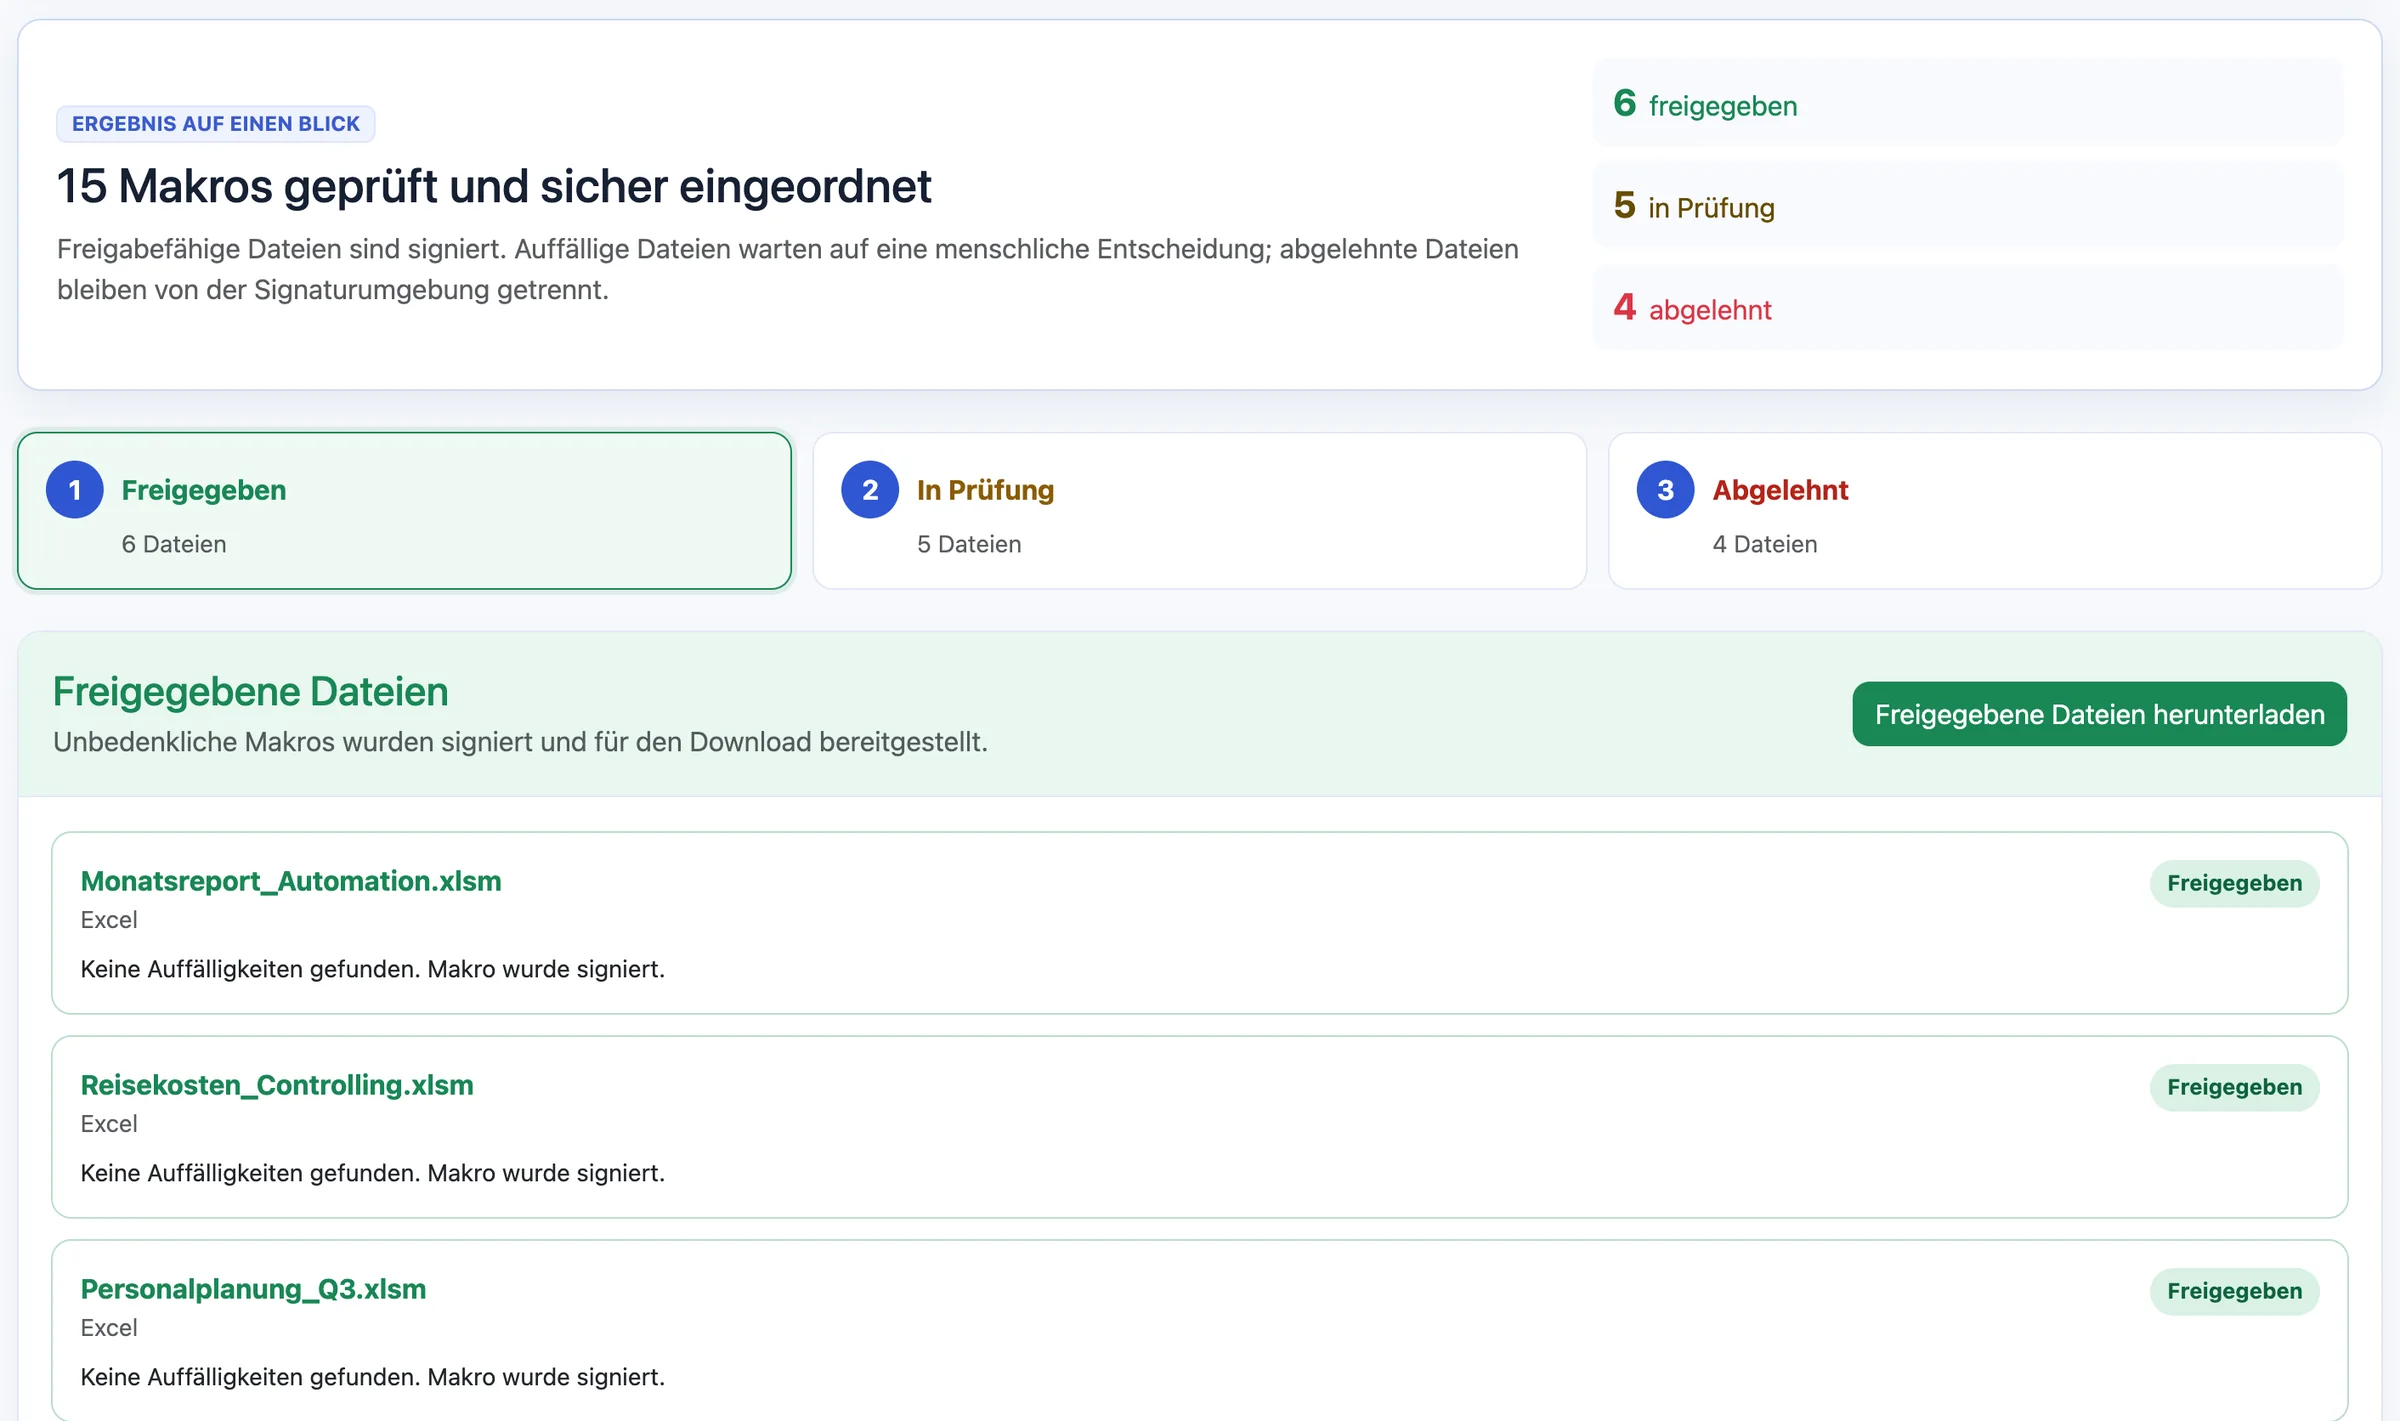
Viele Dateien in einem Vorgang prüfen und das Ergebnis auf einen Blick sehen.
Konkrete Codezeile, ausgelöste Regel und verständlicher Grund statt einer Blackbox.
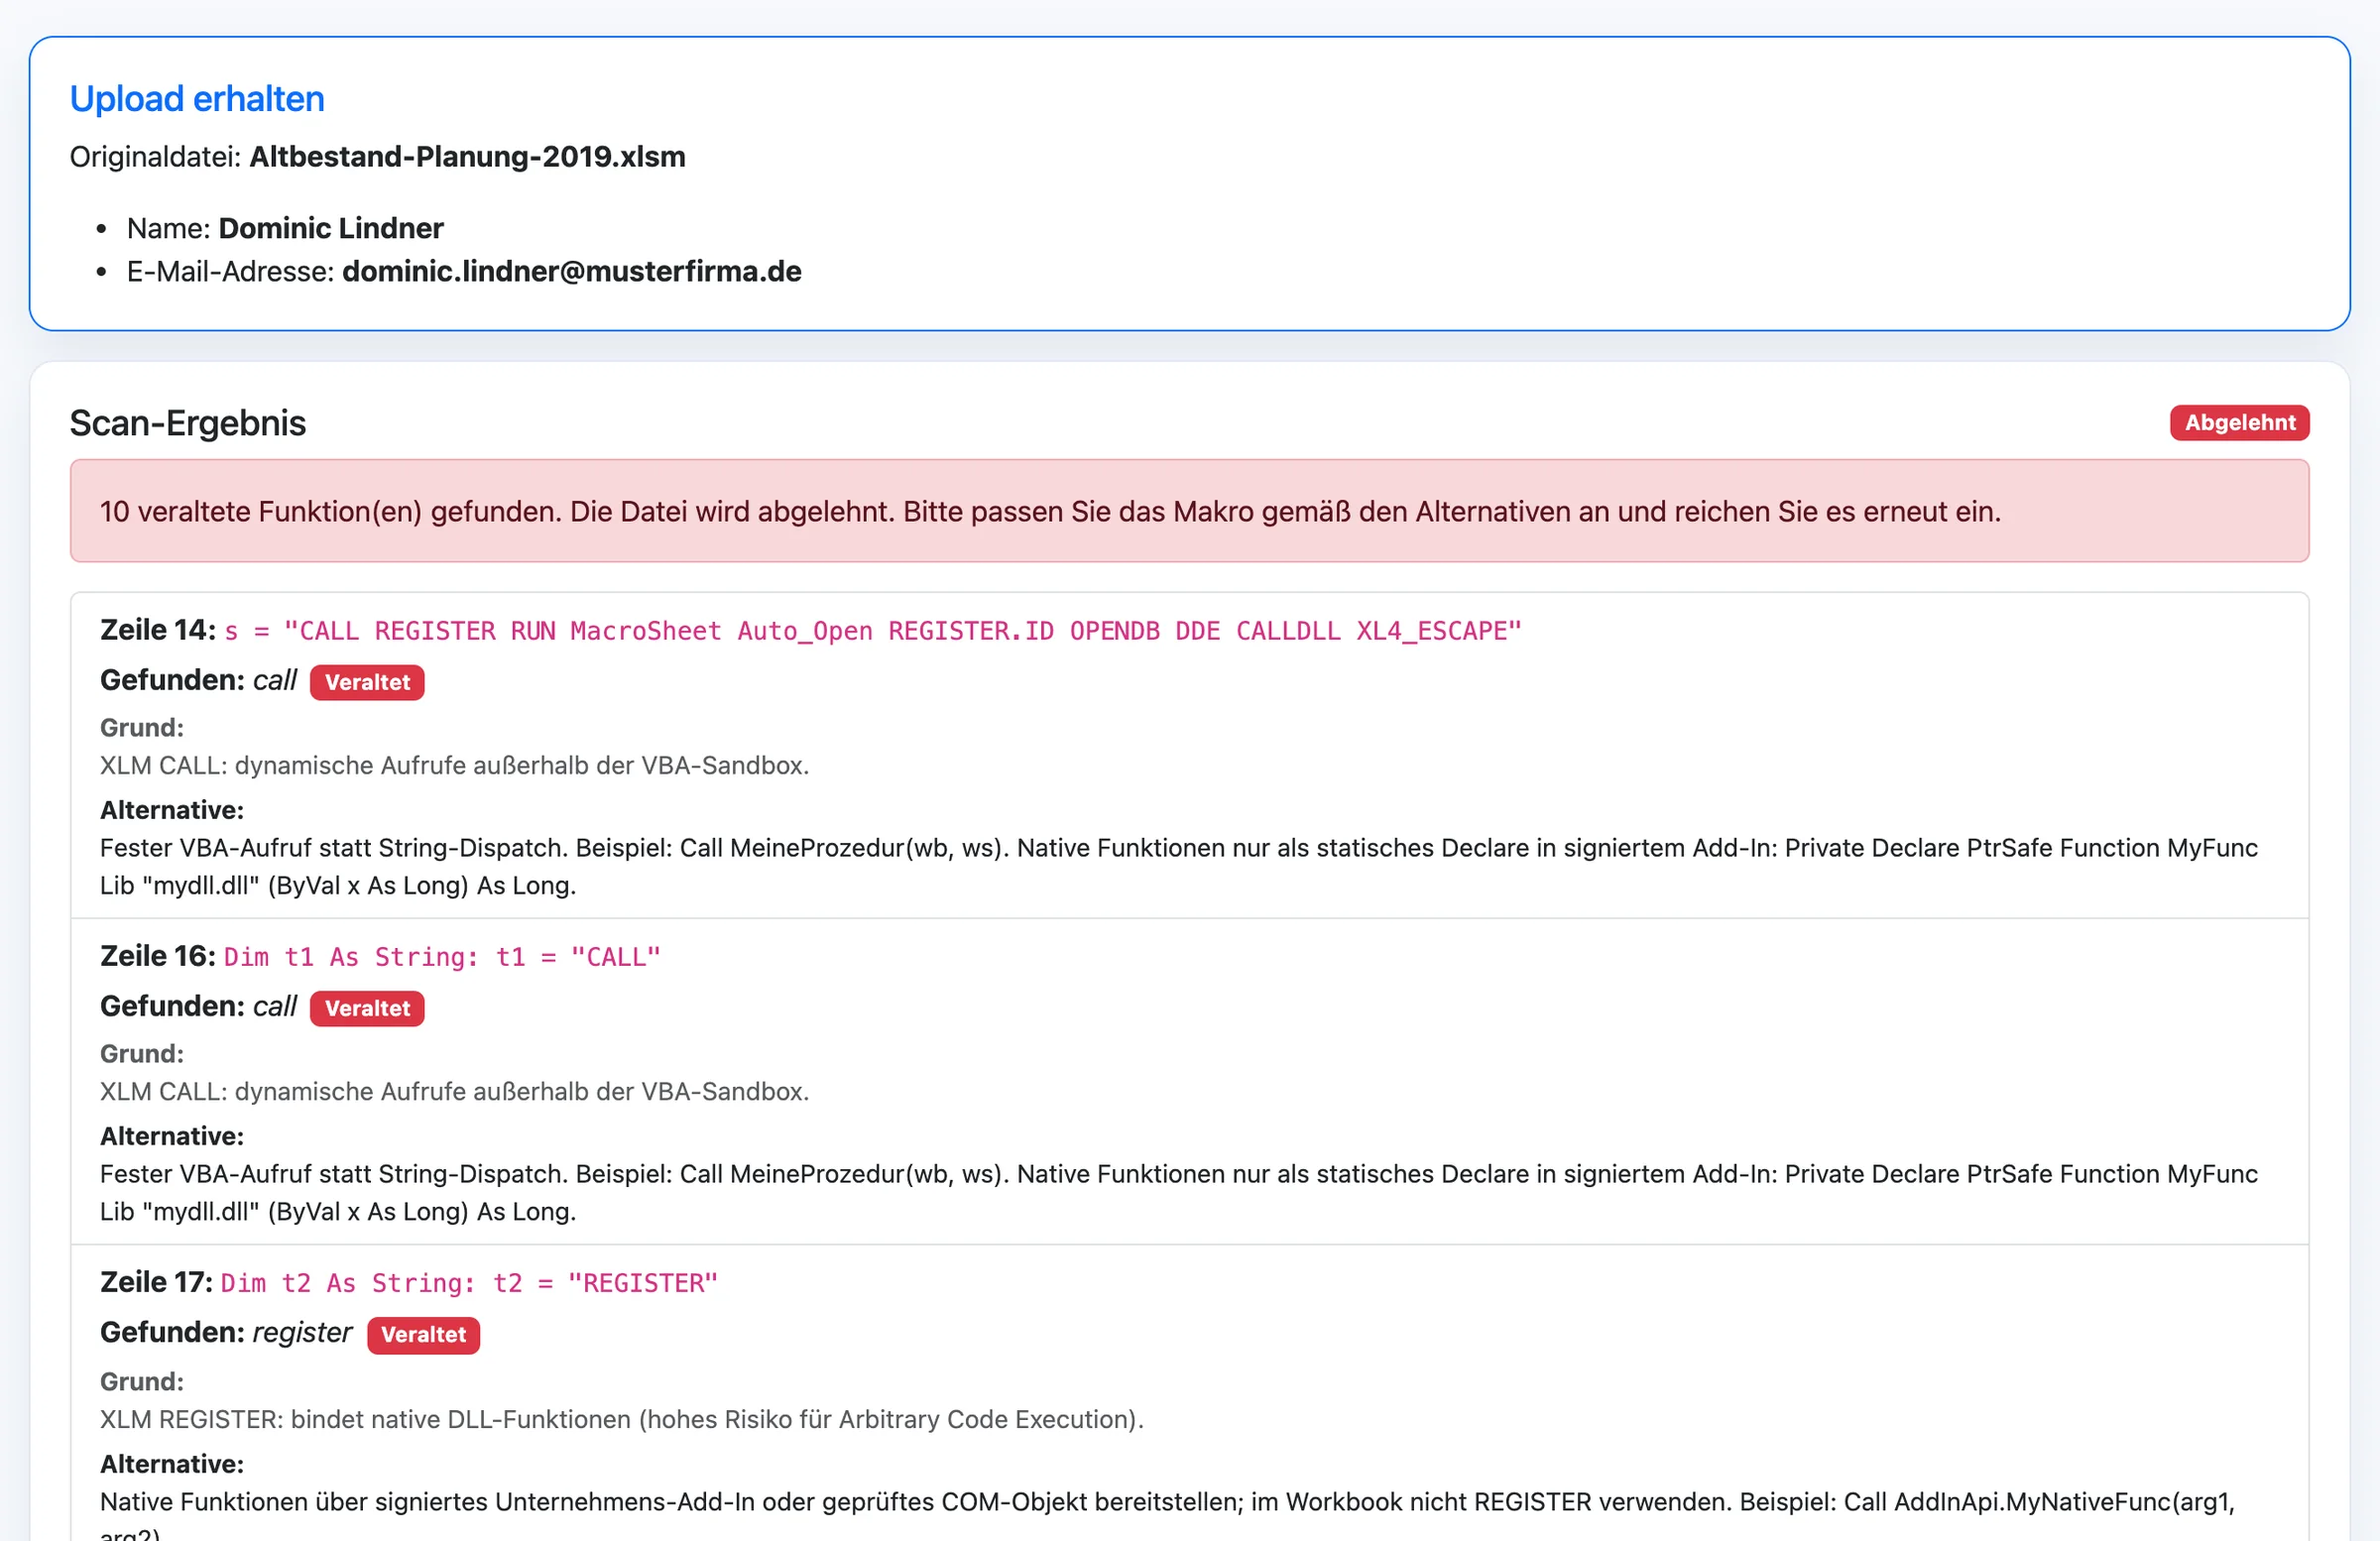
Bei kritischen Funden zeigt das Tool zu jeder Zeile eine sichere Alternative zum Selbstanpassen.
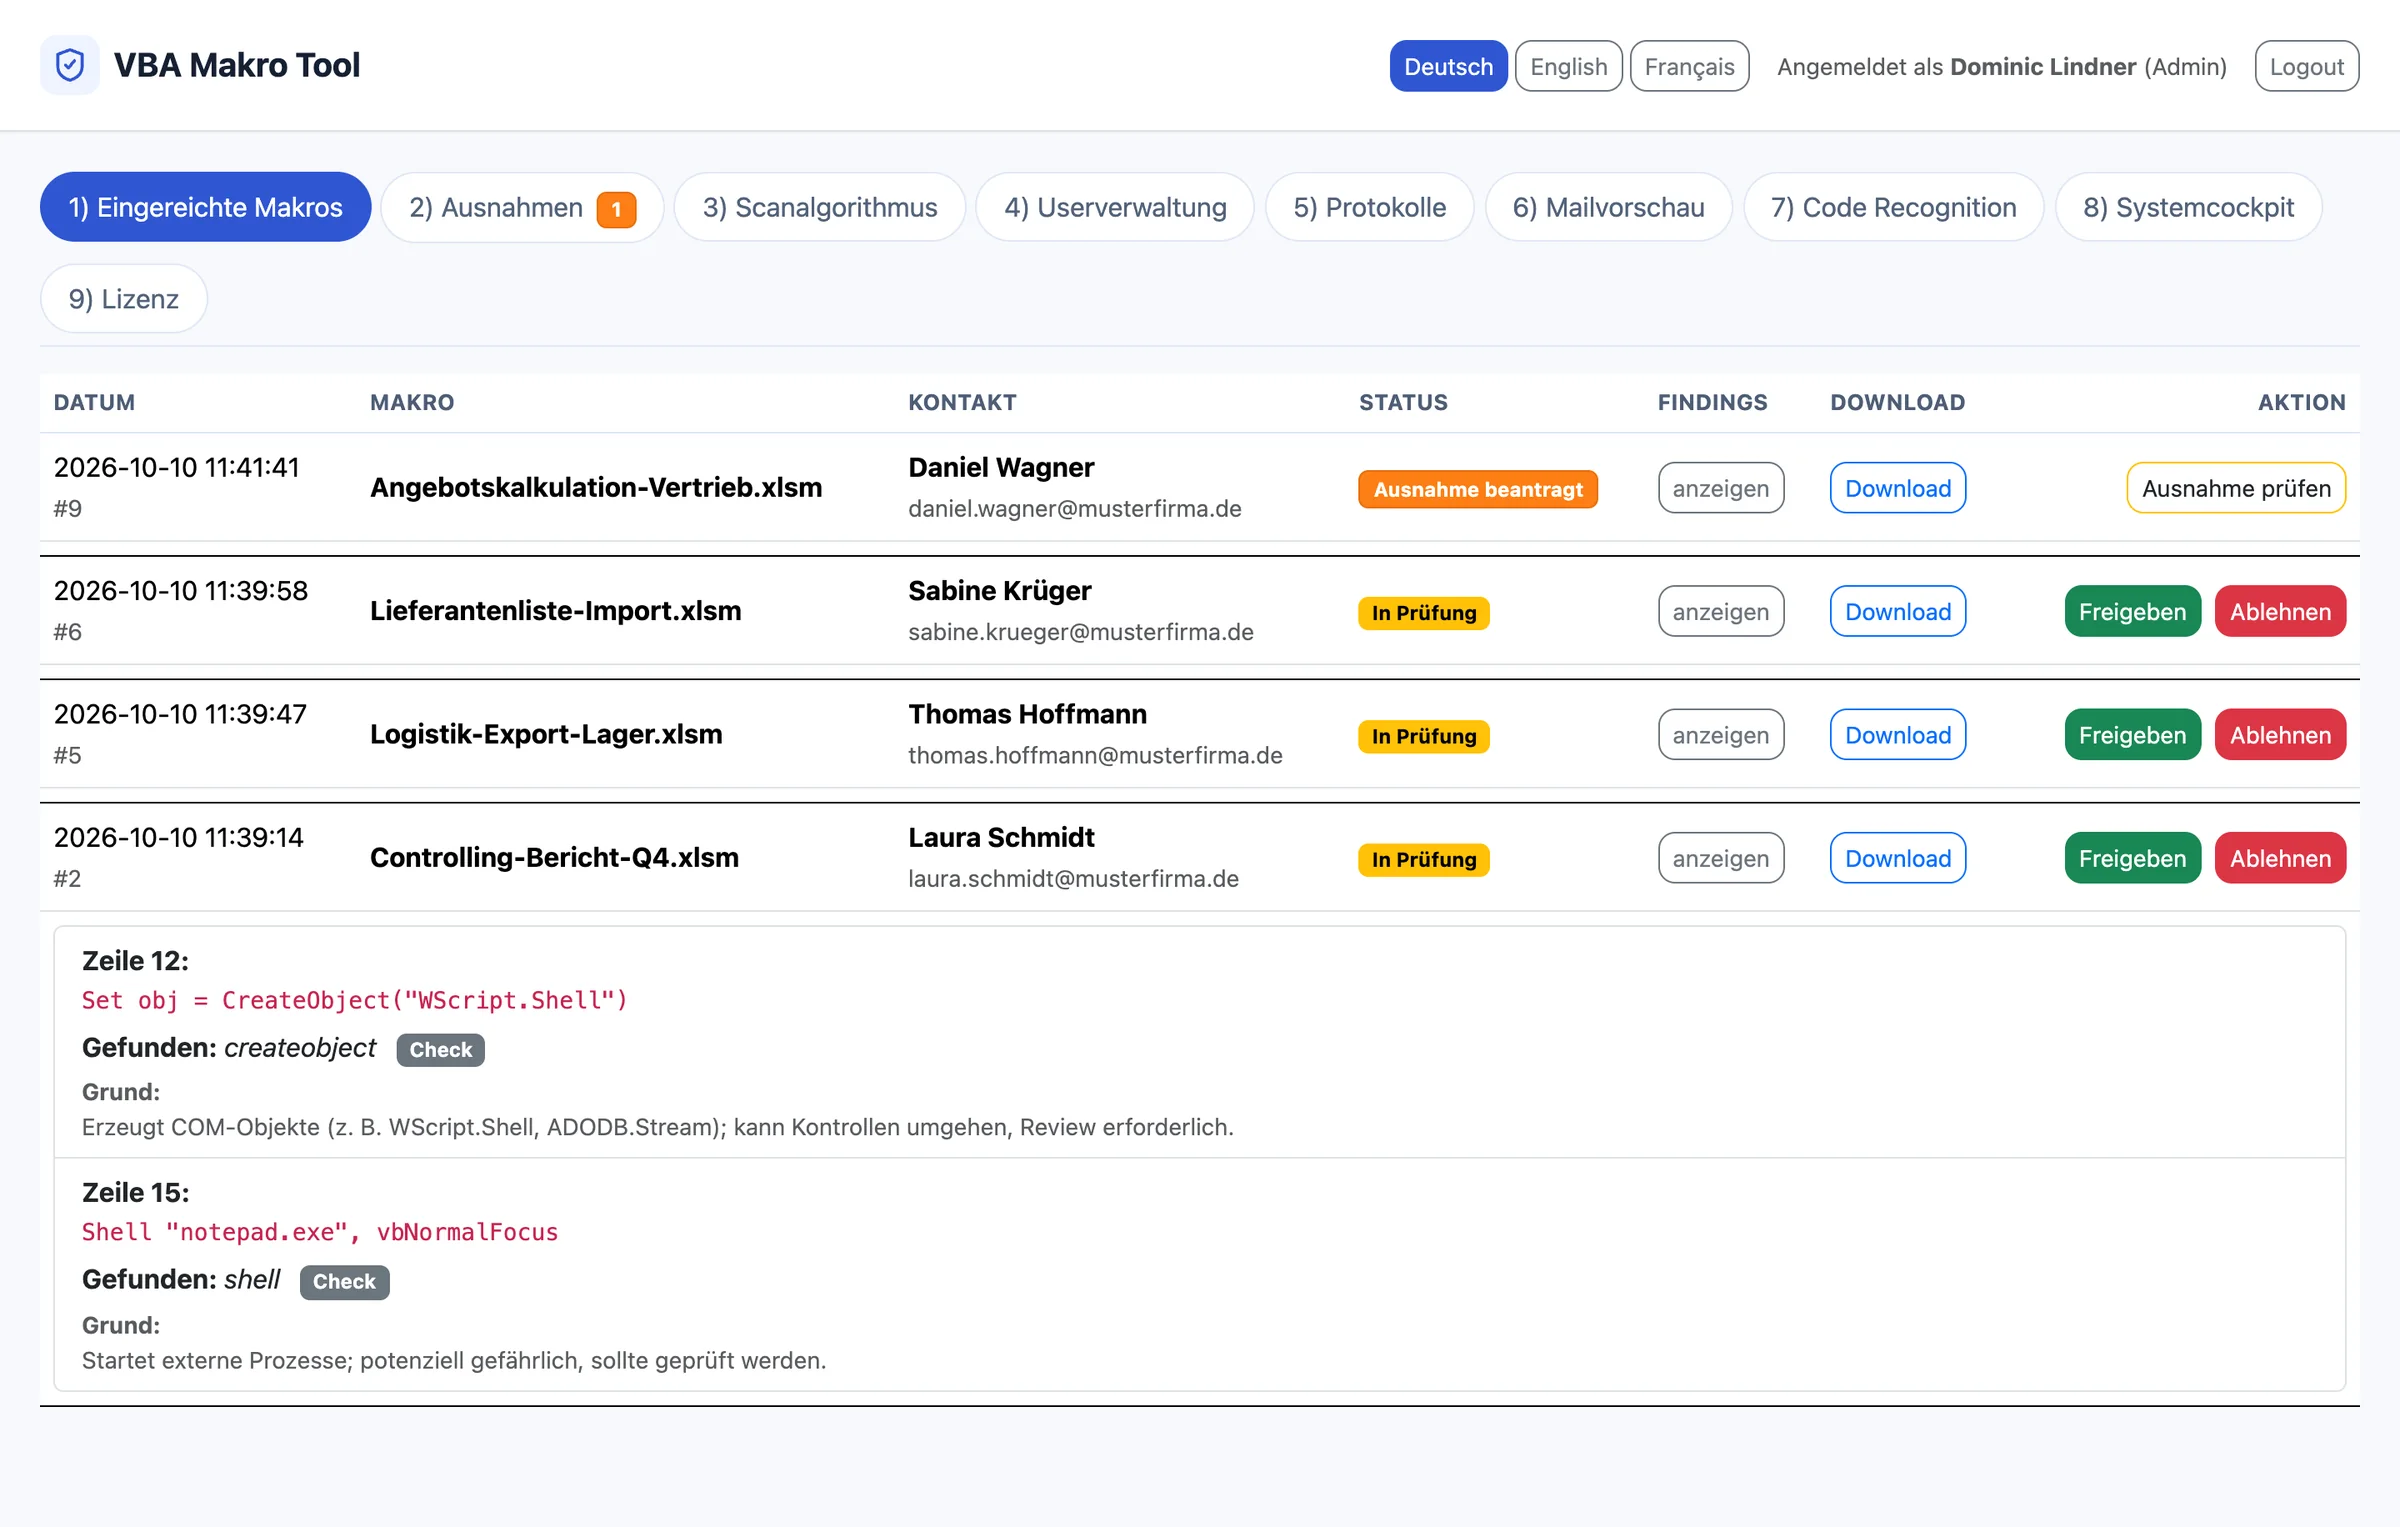
Auffällige Dateien freigeben, ablehnen oder in einen dokumentierten Ausnahmeprozess führen.
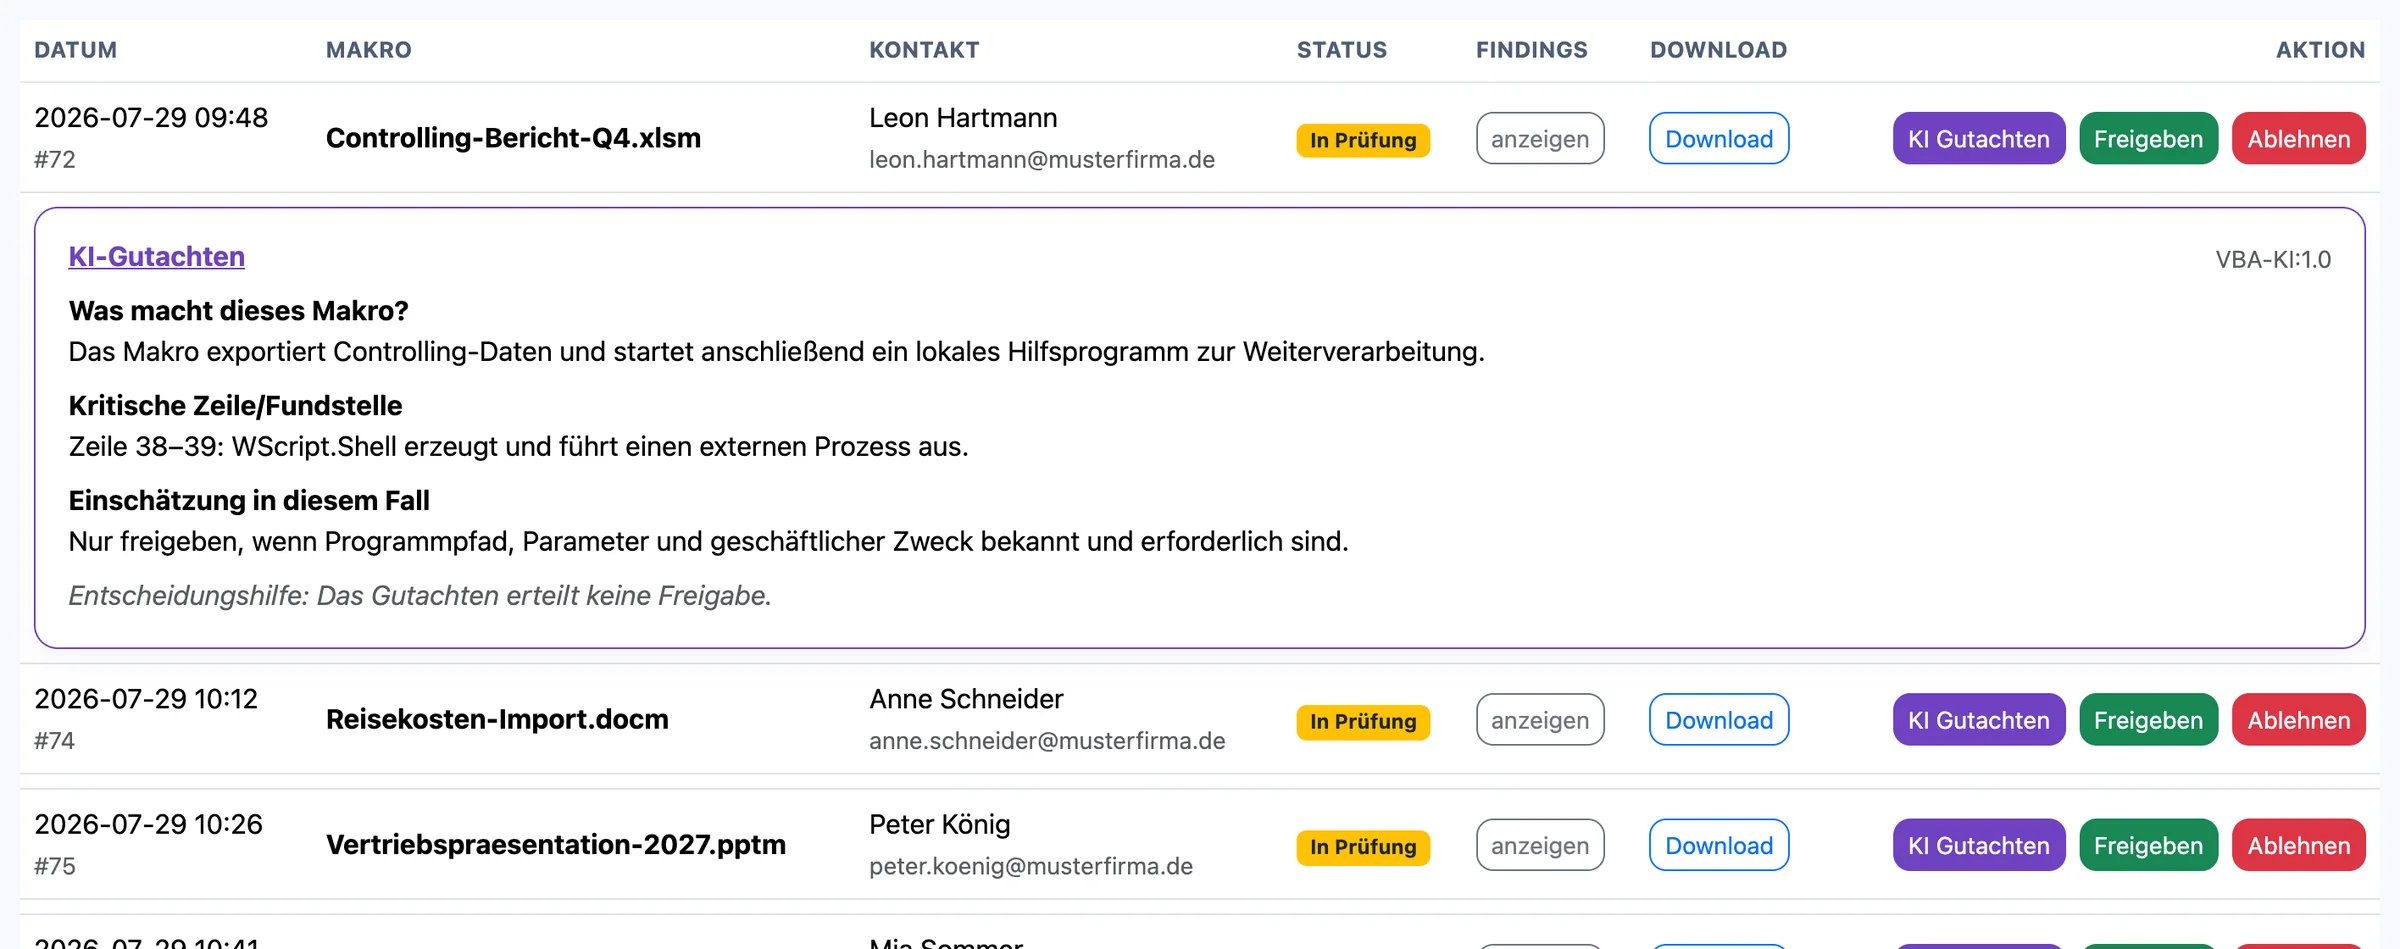
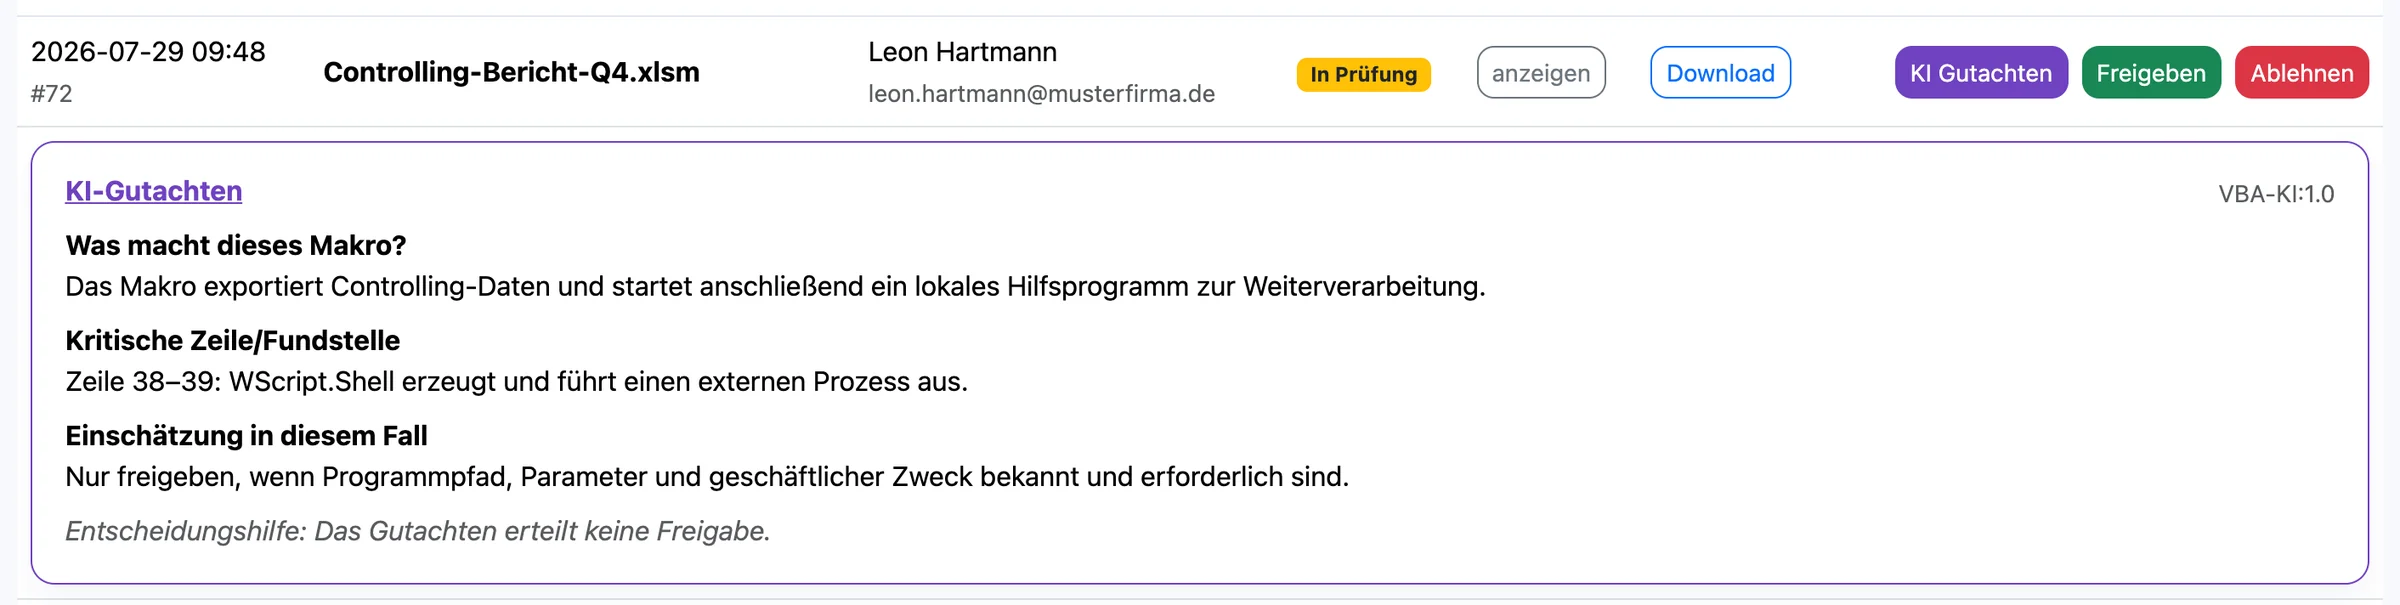
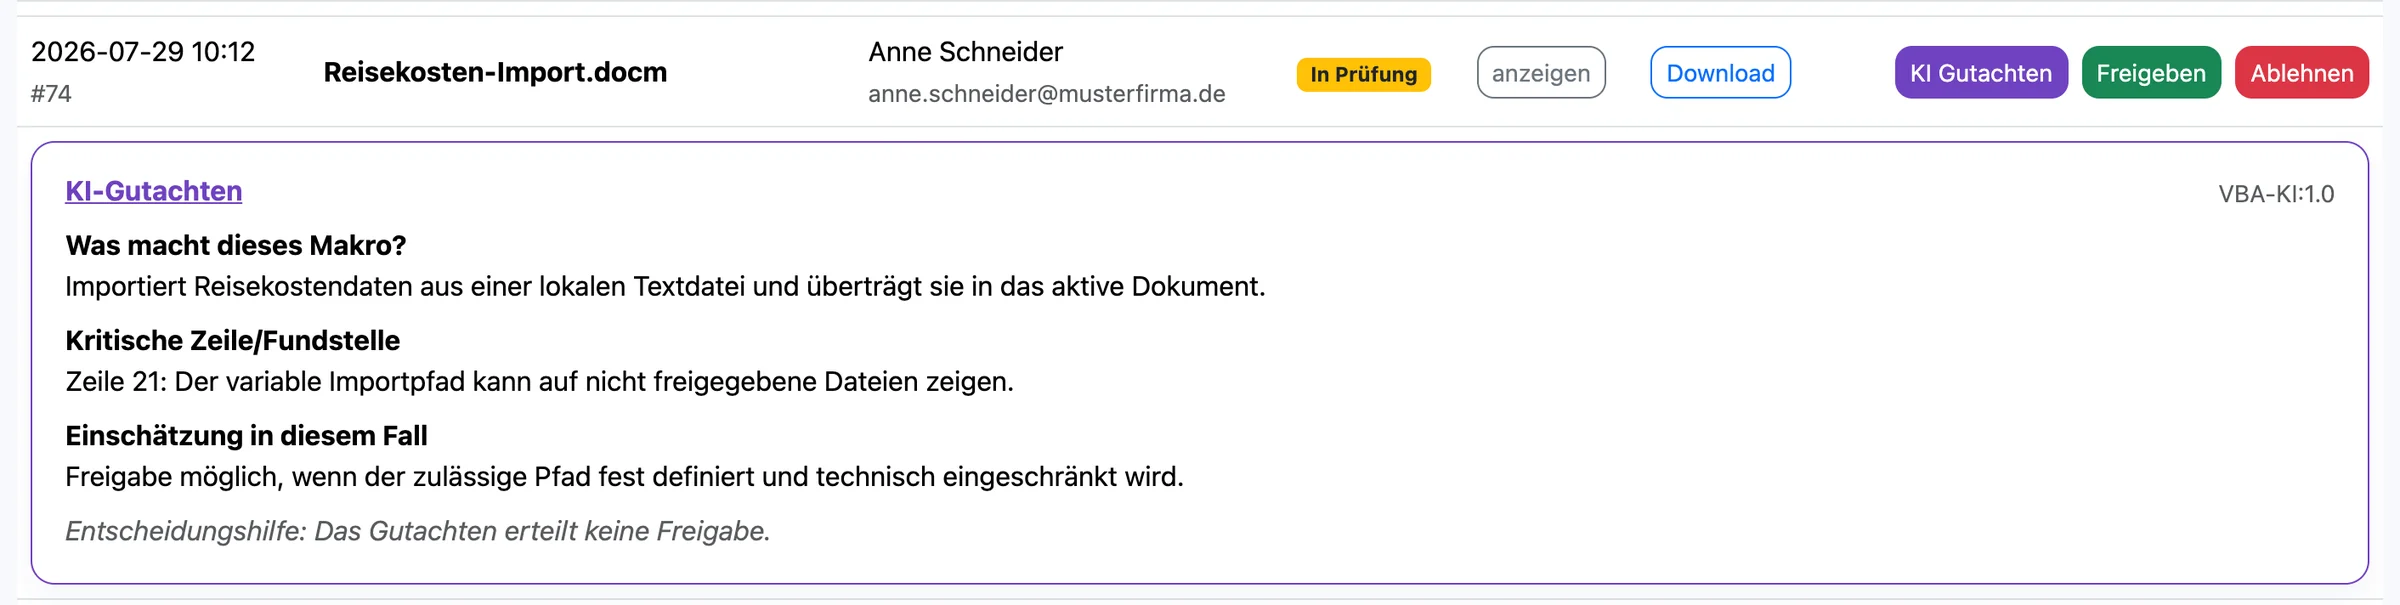
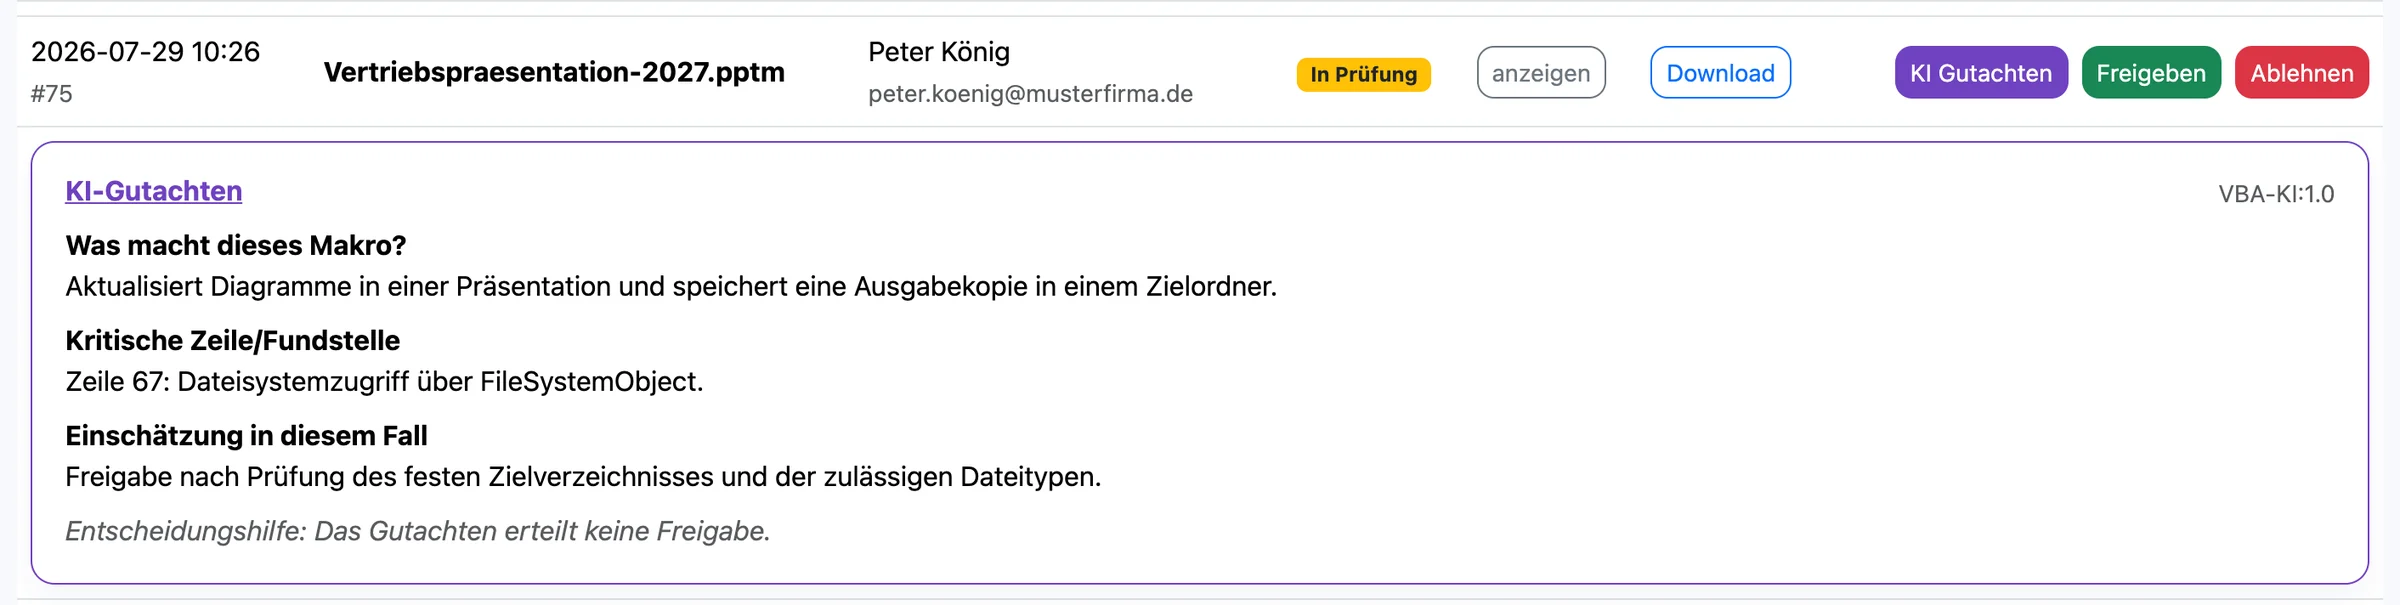
Makrozweck, kritische Fundstelle, Risiko und Entscheidungshilfe in einer Ansicht.
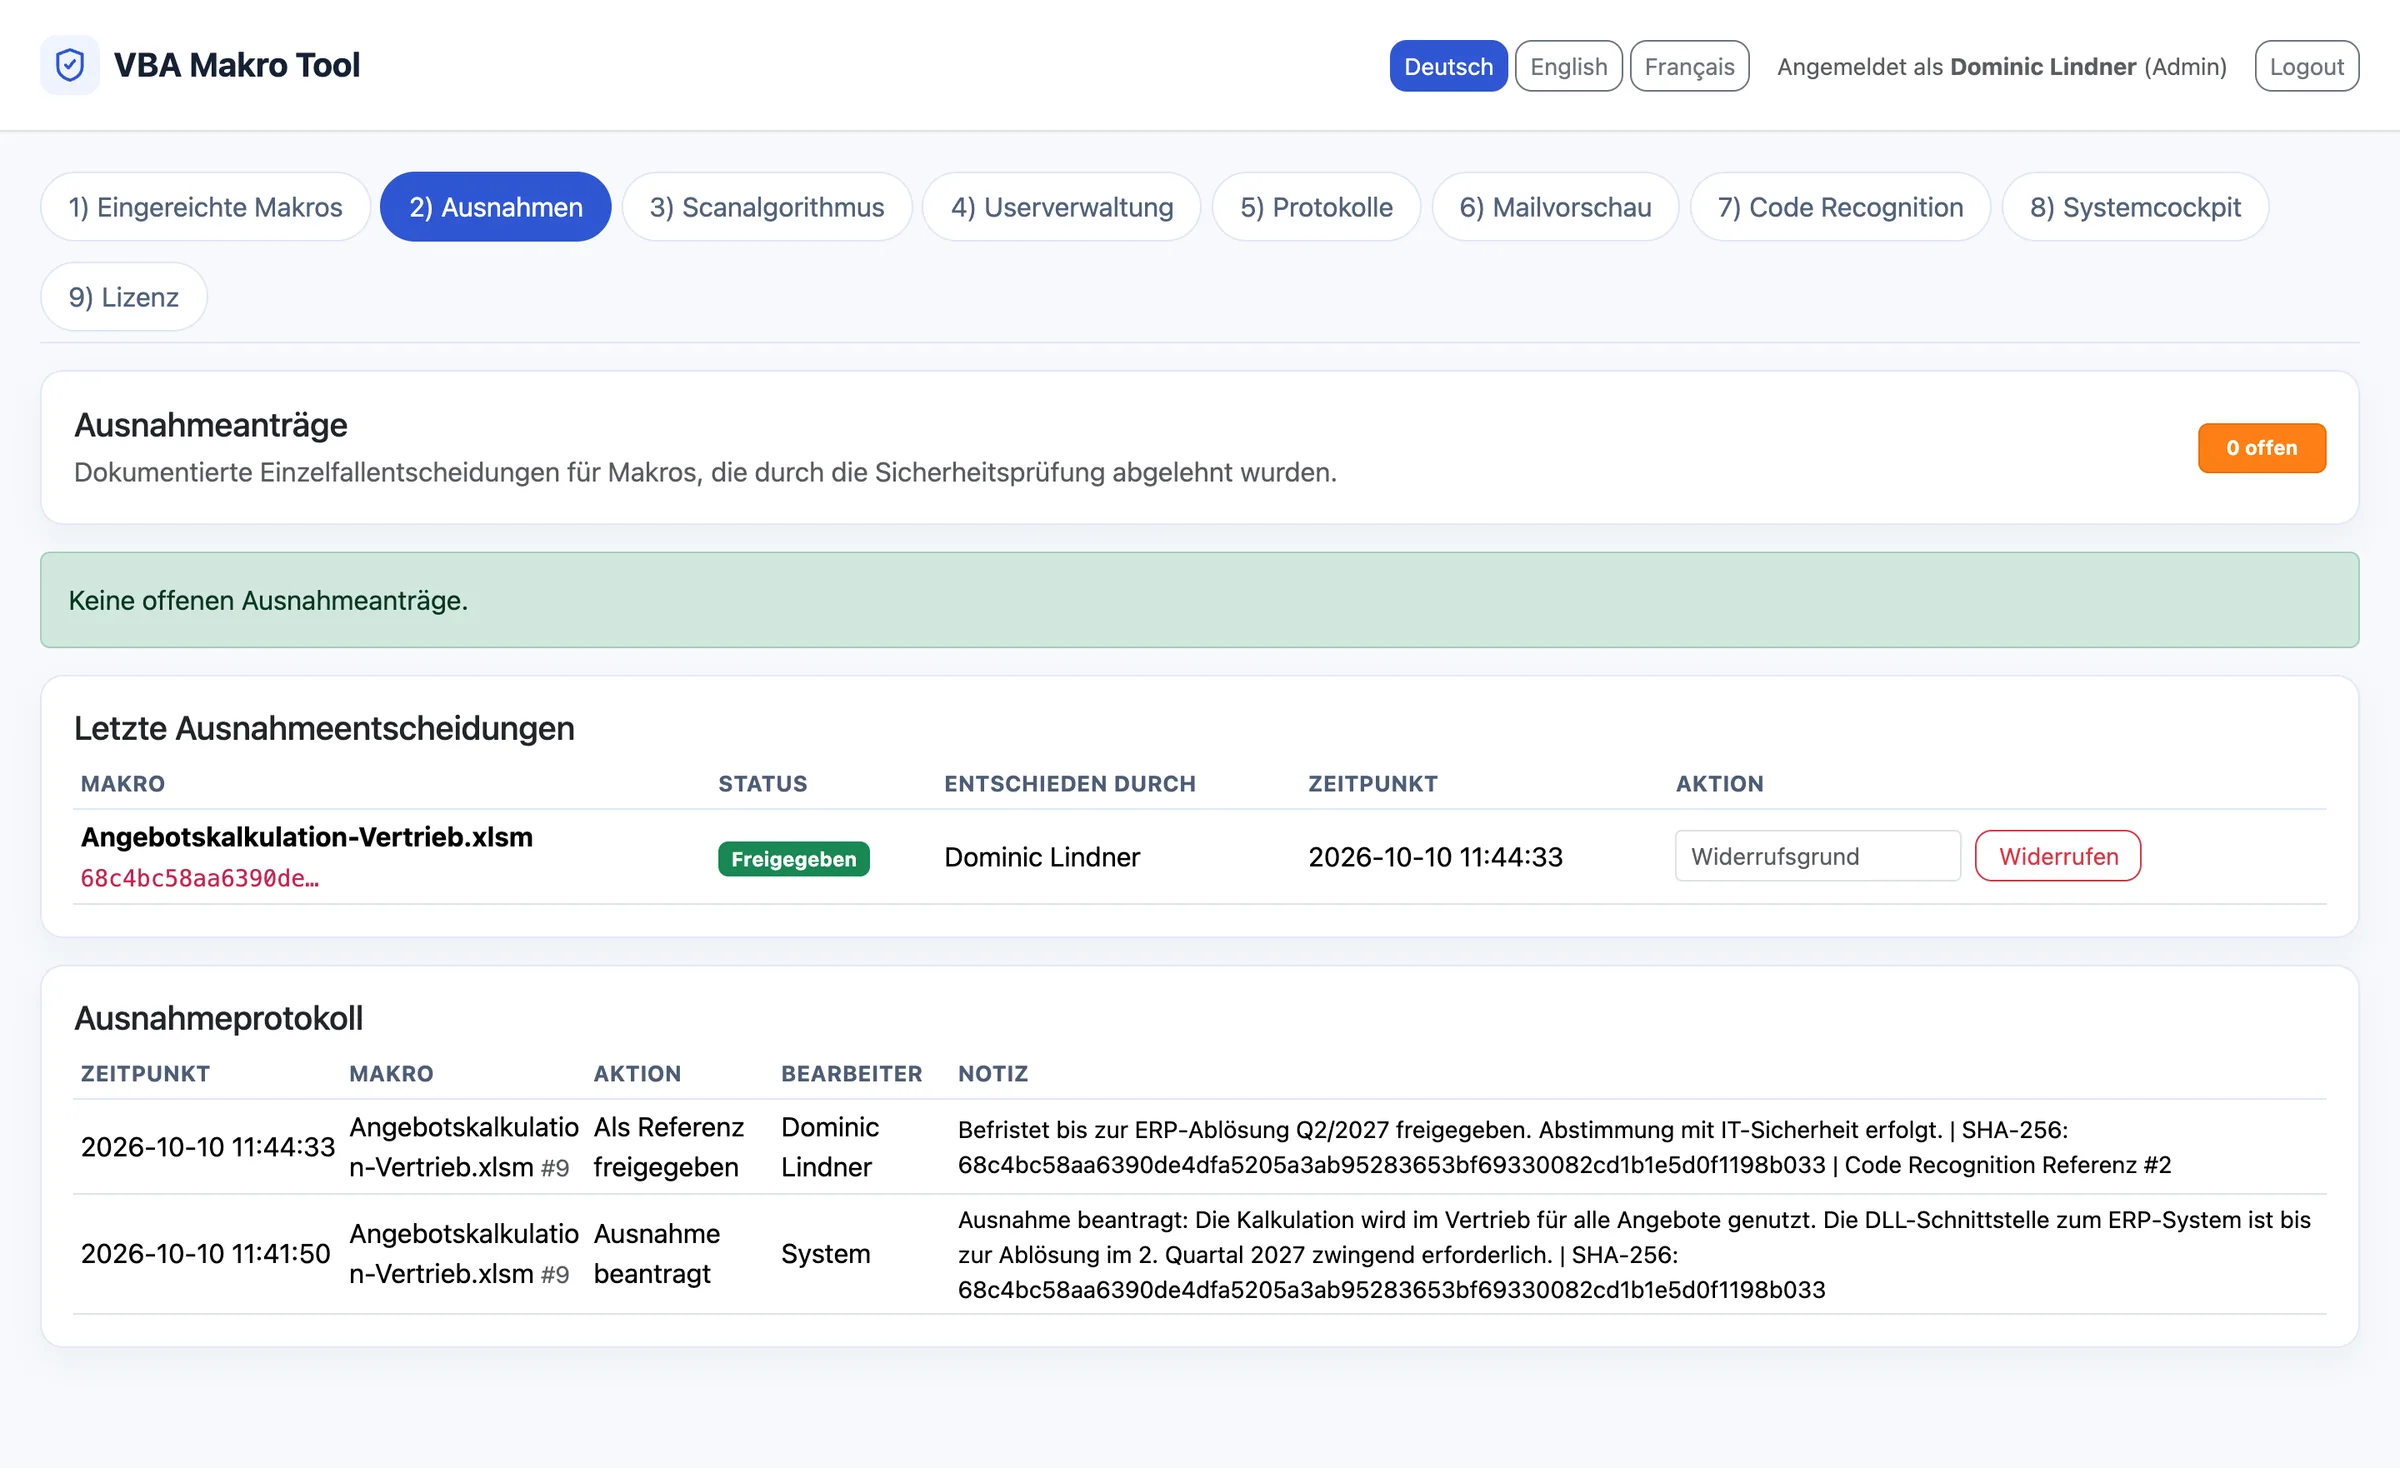
Unverzichtbare Makros mit Begründung freigeben – jede Entscheidung mit Hash und Zeitpunkt protokolliert.
Nach bestandener Prüfung oder wirksamer Freigabe wird die Datei automatisch signiert.
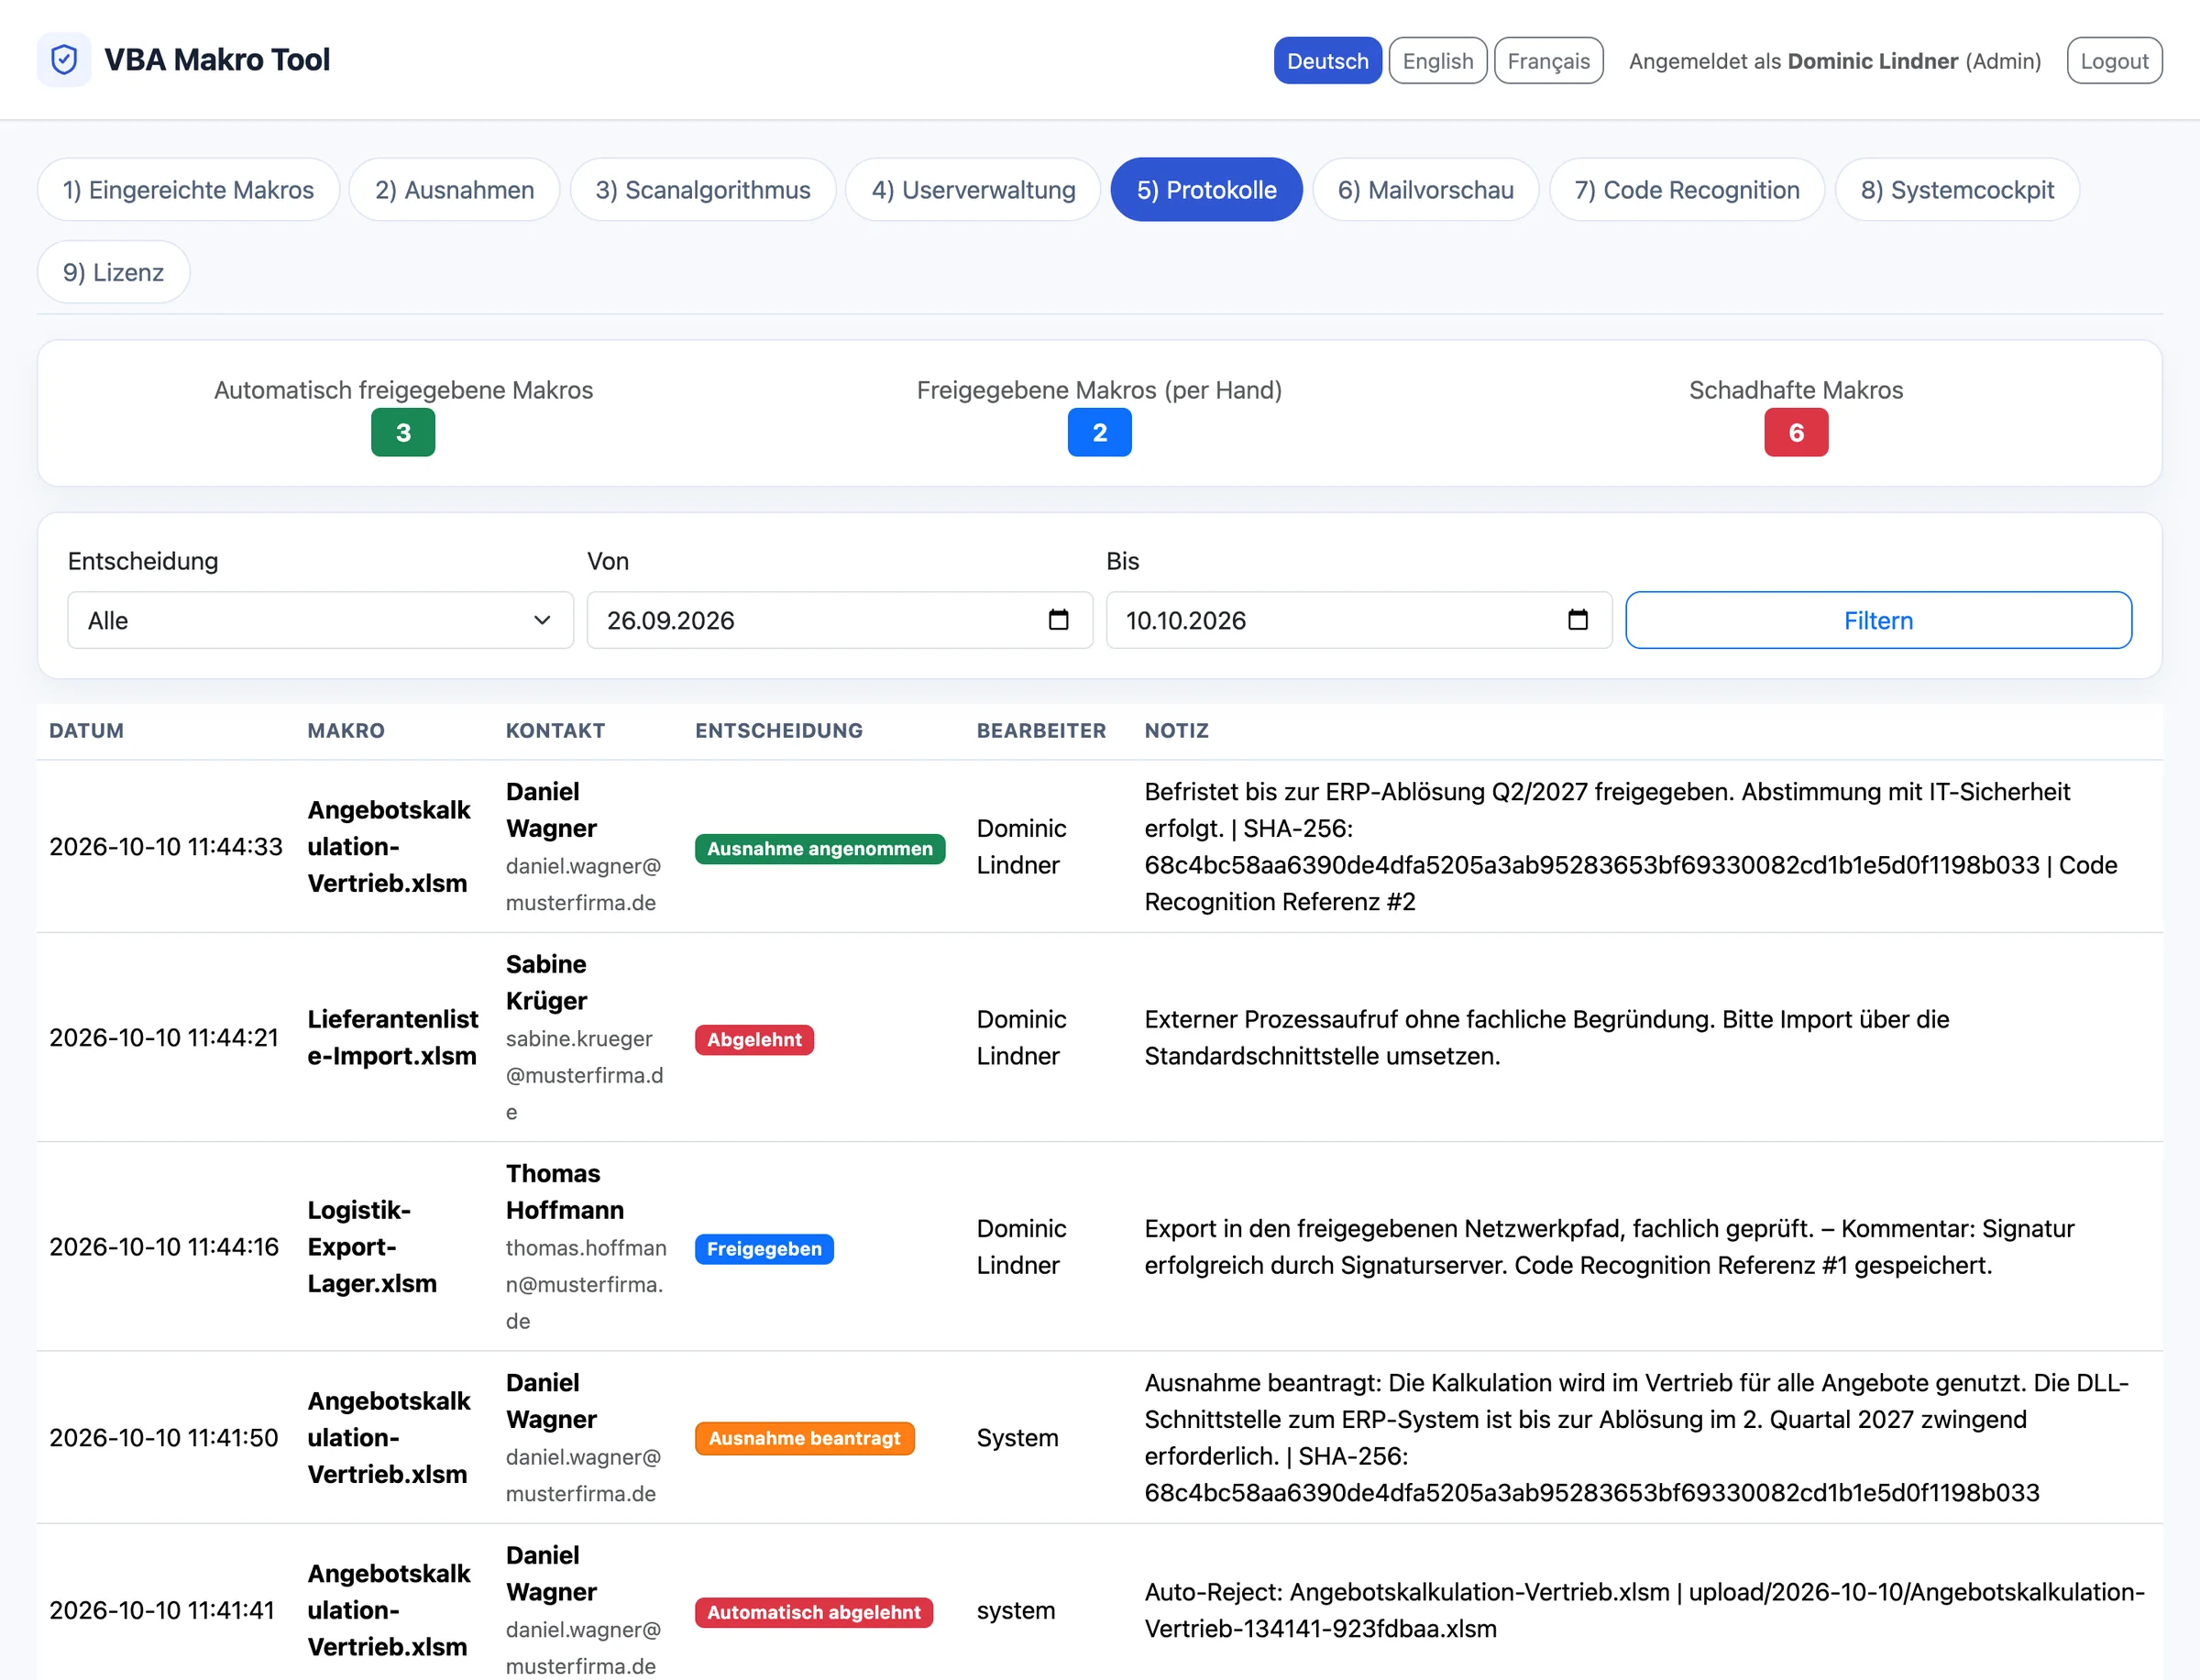
Datei, Entscheidung, Zeitpunkt, Bearbeiter und Begründung nachvollziehbar verknüpft.
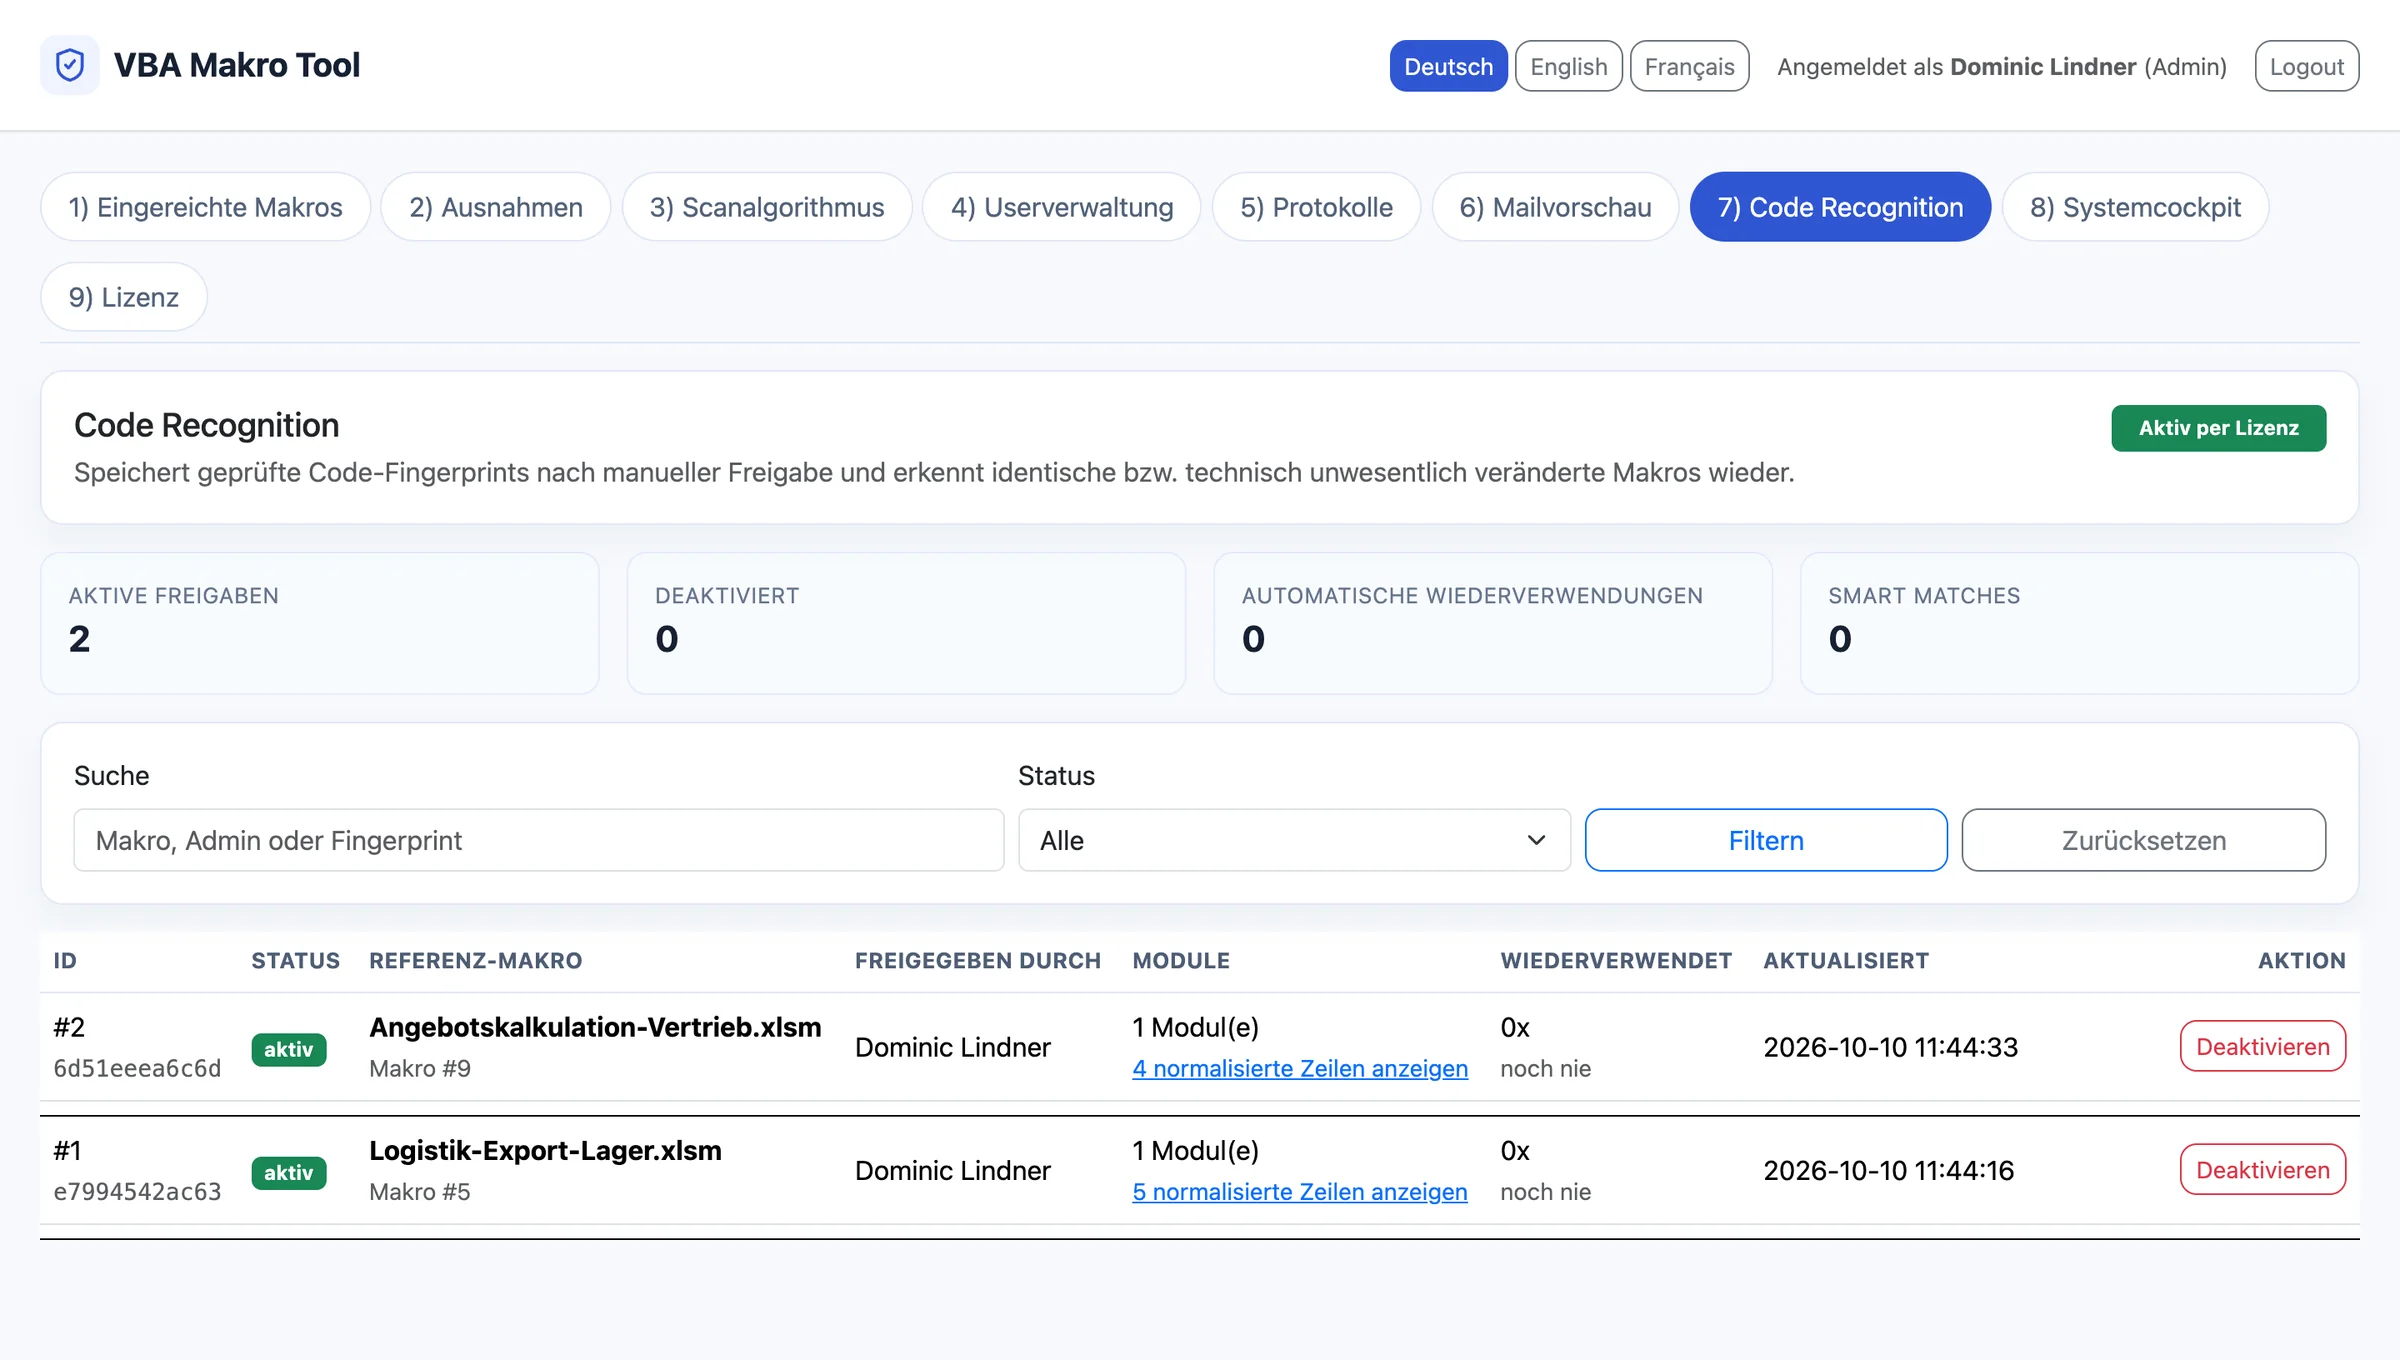
Bereits geprüfter Code wird wiedererkannt – das verkürzt den Weg für bekannte Makros.
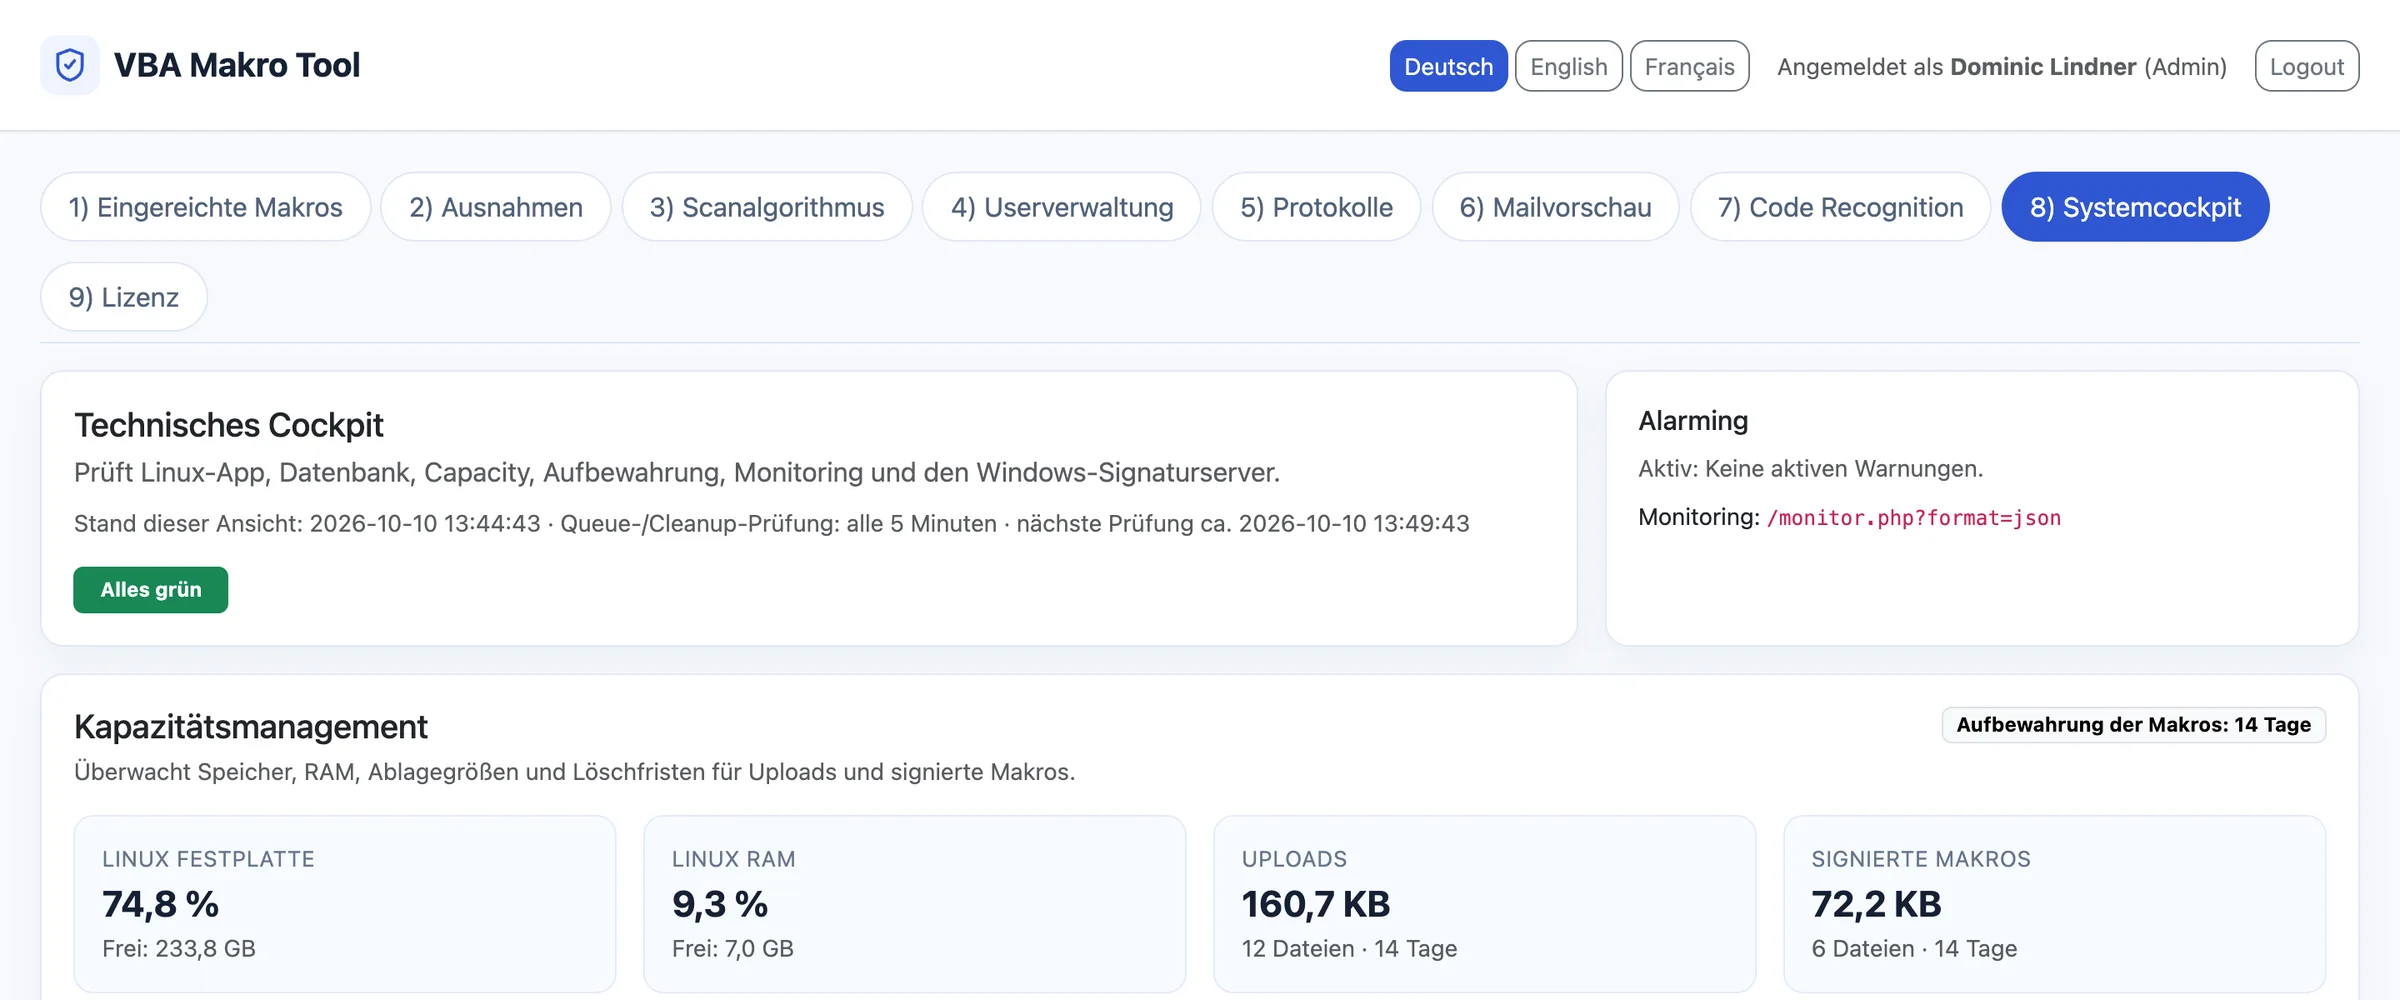
Warteschlange, Kapazität, Aufbewahrung und Signaturdienst jederzeit im Blick.
Sie können auch ein PDF für Management- und Teammeetings hier herunterladen. Es zeigt das Tool vollständig und unterstützt Ihre Präsentation.
Funktionen
Die wichtigsten Funktionen für Betrieb, Sicherheit und gewachsene Makrobestände.
Exact Match und Smart Match können den Weg für bereits freigegebenen Code verkürzen.
Optional müssen zwei unterschiedliche Reviewer einer Freigabe zustimmen.
Active Directory oder SAML-kompatible Identity Provider kundenspezifisch anbinden.
Eigenes Code-Signing-Zertifikat oder einen PKI-Signaturdienst geschützt einbinden und überwachen.
Warteschlange, Zertifikatsstatus, Kapazität, Watchdog und Wiederanlauf überwachen.
Fristen konfigurieren und abgelaufene Dateien kontrolliert und protokolliert bereinigen.
Für Konzerne, Behörden und Dienstleister
Nach dem Deployment lassen sich getrennte Organisationseinheiten oder Kunden mit eigenen Rollen, Regeln, Datenwegen und Signaturprozessen abbilden. Die konkrete Trennung wird passend zu Ihrer Infrastruktur und Ihrem Berechtigungsmodell eingerichtet und dokumentiert.
Gewachsene Bestände weiter prüfen
Passwortschutz muss nicht bedeuten, dass ein altes Makro ungeprüft bleibt. Viele geschützte Office-Dateien können dennoch technisch analysiert und in denselben kontrollierten Freigabeprozess übernommen werden.
Formate und Sprachen
Der Schwerpunkt liegt auf Office-Makros. Weitere Dateitypen und Skriptsprachen lassen sich mit denselben Regeln, Fundstellen und Nachweisen anbinden.
Sie können auch ein PDF für Management- und Teammeetings hier herunterladen. Es zeigt das Tool vollständig und unterstützt Ihre Präsentation.
Selbst trainierte und selbst betriebene KI
Das Gutachten übersetzt VBA-Code in eine verständliche fachliche Einschätzung. Es beschreibt den Zweck, benennt kritische Stellen und unterstützt die sichere Überarbeitung – ohne die menschliche Freigabeverantwortung zu ersetzen.
Was tut die Datei fachlich und technisch?
Welche konkrete Stelle erzeugt das Risiko?
Wie ist der Fund einzuordnen und wie lässt er sich sicherer lösen?
Reviewer erhalten eine begründete Empfehlung, keine automatische Freigabe.
Sie können auch ein PDF für Management- und Teammeetings hier herunterladen. Es zeigt das Tool vollständig und unterstützt Ihre Präsentation.
Makro-Risiken
Makros sind geschäftskritisch und nicht grundsätzlich schlecht. Das Risiko entsteht, wenn unbekannter oder veränderter Code ohne nachvollziehbare Prüfung als vertrauenswürdig behandelt wird.
Ein Makro läuft mit den Rechten der Person, die die Datei öffnet. Es kann damit fast alles, was diese Person auch kann:
Shell, WScript.Shell oder Application.RunKill oder FileSystemObjectURLDownloadToFile, WinHttp oder ADODB.StreamCreateObject, RegWrite oder Excel-4.0-Befehle wie CALLAuto_Open oder Workbook_OpenWas harmlos aussieht, kann im Hintergrund erheblichen Schaden anrichten:
Nicht das Makro ist das Problem. Das Problem ist ausführbarer Code ohne kontrollierte Prüfung, Freigabe und Nachweis.
Sie können auch ein PDF für Management- und Teammeetings hier herunterladen. Es zeigt das Tool vollständig und unterstützt Ihre Präsentation.
Audit und Compliance
Das VBA Makro Tool ist keine Zertifizierung für Ihre gesamte Organisation. Es liefert einen klar abgegrenzten, am BSI orientierten Ablauf aus Prüfung, Freigabe, Signatur und Nachweis für eingereichte Makros.
| Rahmenwerk | Was gefordert ist | Was das VBA Makro Tool beiträgt |
|---|---|---|
| BSI IT-GrundschutzAPP.1.1 Office-Produkte | Der Baustein APP.1.1 behandelt den Schutz von Office-Dokumenten vor Manipulation sowie Verfahren für digitale Signaturen und Integritätsprüfung – vor allem bei erhöhtem Schutzbedarf. | VBA-Code wird regelbasiert geprüft, Freigabe und Signatur sind fest verknüpft, Datei-Hash, Entscheidung und Signaturweg werden dokumentiert. So entsteht ein am BSI orientierter Umgang mit ausführbarem Office-Code. |
| ISO/IEC 27001Risikobehandlung und Nachweis | Gefordert ist ein Prozess, mit dem die Organisation Informationssicherheitsrisiken bewertet und behandelt – und belegt, dass passende Kontrollen greifen. | Regeln, Rollen, Vier-Augen-Prinzip, Änderungsnachweis und Protokolle ergeben für Makros eine wiederholbare Kontrolle. Die Nachweise fließen in Risikobehandlung, Statement of Applicability und Auditvorbereitung ein. |
| NIS2 / BSIGRisikomanagementmaßnahmen | Artikel 21 NIS2 verlangt angemessene technische, operative und organisatorische Maßnahmen und Verfahren, um deren Wirksamkeit zu bewerten. | Ausführbarer Office-Code wird vor der Signatur kontrolliert, Rollen sind getrennt, Entscheidungen bleiben nachvollziehbar. Technische Maßnahme und prüfbarer Freigabeprozess greifen ineinander. |
| DORAIKT-Risiko und Kontrollen | Finanzunternehmen brauchen ein dokumentiertes IKT-Risikomanagement mit klaren Rollen, Kontrollen, Änderungsmanagement und überprüfbaren Abläufen. | Statische Codeprüfung, geregelte Freigaben, Änderungserkennung per Hash, automatische Signatur und Auditprotokolle ergänzen Ihre IKT-Kontrollen für genau diesen Anwendungsfall. |
| KRITIS§ 39 BSIG | Betreiber kritischer Anlagen – etwa Energie, Wasser, Kliniken oder Flughäfen – weisen alle drei Jahre den Stand der Technik gegenüber dem BSI nach. | Jede Prüfung, Freigabe und Signatur wird revisionssicher protokolliert und lässt sich als fertiger Bericht für den Dreijahresnachweis exportieren – auch offline betreibbar. |
| Rahmenwerk | Was gefordert ist | Was das VBA Makro Tool beiträgt |
|---|---|---|
| TISAXLabel nach VDA ISA | Automobilhersteller verlangen von Zulieferern und Dienstleistern ein gültiges TISAX-Label, unter anderem mit Schutz vor Schadsoftware und kontrolliertem Änderungsmanagement. | Prüfung, Freigabe und Signatur jeder Makro-Version liefern die Nachweise fürs Assessment direkt aus dem Audit-Log. |
| B3S Krankenhaus§ 391 SGB V | Alle Krankenhäuser müssen IT-Sicherheit nach dem Stand der Technik umsetzen; der branchenspezifische Sicherheitsstandard B3S zeigt dafür einen anerkannten Umsetzungsweg. | Makros in Verwaltung, Controlling und Abrechnung laufen geprüft und signiert statt pauschal erlaubt oder pauschal blockiert – der Klinikbetrieb bleibt dabei ungestört. |
| EASA Part-ISVO (EU) 2022/1645 | Seit 16.10.2025 brauchen Flughafenbetreiber und Luftfahrtunternehmen ein Informationssicherheits-Managementsystem mit Risikobewertung, Änderungs- und Lieferkettenmanagement. | Jedes Makro erhält eine dokumentierte Risikobewertung vor der Freigabe, mit eigenem Prüfweg für Dateien von Airlines, Dienstleistern und Behörden. |
| DSGVOArt. 32 | Wer personenbezogene Daten verarbeitet, muss geeignete technische und organisatorische Maßnahmen (TOMs) nachweisen. | Geprüfte, freigegebene und protokollierte Makros sind eine nachweisbare TOM für jede Datei, die mit personenbezogenen Daten arbeitet. |
Alle Branchen im Überblick
| Branche | Was gefordert ist | Was das VBA Makro Tool beiträgt |
|---|---|---|
| Energieversorger und StadtwerkeNIS2, KRITIS, IT-Sicherheitskatalog nach § 5c EnWG | Netz- und Anlagenbetreiber setzen den IT-Sicherheitskatalog der Bundesnetzagentur um, mit zertifiziertem ISMS nach ISO 27001 und ISO/IEC 27019. Die Geschäftsführung ist persönlich verantwortlich. |
|
| Wasserversorgung und AbwasserNIS2, KRITIS, B3S Wasser/Abwasser | Wasser gehört zu den Sektoren mit hoher Kritikalität. Große Betreiber weisen den Stand der Technik regelmäßig gegenüber dem BSI nach. |
|
| Flughäfen und LuftfahrtEASA Part-IS, Luftsicherheit, NIS2, KRITIS | Seit dem 16.10.2025 brauchen Flughafenbetreiber ein Informationssicherheits-Managementsystem mit Risikobewertung, Änderungs- und Lieferkettenmanagement. Hinzu kommen Cybersicherheitsvorgaben für Luftsicherheitssysteme. |
|
| IT-Dienstleister und SystemhäuserNIS2 (Managed Service Provider), ISO 27001, BSI C5, DORA als IKT-Drittdienstleister | NIS2 nennt Anbieter verwalteter Dienste (Managed Service Provider) und Cloud-Computing-Dienste ausdrücklich als eigenen Sektor mit hoher Kritikalität. Wer Banken, Versicherungen oder andere Finanzunternehmen beliefert, gilt zusätzlich als IKT-Drittdienstleister nach DORA und muss deren Audit- und Kontrollrechte erfüllen. Kunden verlangen dafür meist ISO 27001 oder ein BSI-C5-Testat als Nachweis. |
|
| Kliniken und Krankenhäuser§ 391 SGB V, B3S Krankenhaus, NIS2, KRITIS | Alle Krankenhäuser müssen IT-Sicherheit nach dem Stand der Technik umsetzen. Große Häuser weisen das zusätzlich alle drei Jahre gegenüber dem BSI nach. Gesundheitsdaten gelten als besonders schützenswert. |
|
| Pharma, Medizintechnik und LaborEU-GMP Anhang 11, NIS2 | Computergestützte Systeme in GMP-Prozessen müssen validiert sein, Änderungen kontrolliert und nachvollziehbar. Hersteller von Medizinprodukten fallen zusätzlich unter NIS2. |
|
| Banken, Sparkassen und FinanzdienstleisterDORA, RTS 2024/1774 | DORA verlangt eine Quellcodeprüfung vor dem Produktiveinsatz. Die technische Regulierungsnorm dehnt das ausdrücklich auf Anwendungen aus, die Fachbereiche außerhalb der IT selbst entwickeln oder betreiben, also auch auf Office-Lösungen mit Makros. |
|
| VersicherungenDORA, RTS 2024/1774 | Auch Versicherer fallen unter DORA. Tarifrechner, Schadenauswertungen und Aktuariatsmodelle in Excel gelten als Anwendungen der Fachbereiche und müssen risikobasiert geprüft werden. |
|
| BundesbehördenBSIG, IT-Grundschutz, Mindeststandards des BSI | Für die Bundesverwaltung sind IT-Grundschutz und die Mindeststandards des BSI verbindlich, einschließlich eines geregelten Umgangs mit Makros in Office-Produkten. |
|
| Landesverwaltung und KommunenLandesrecht, IT-Grundschutz, VdS 10000, CISIS12 | Die Landesgesetze verpflichten Behörden zu angemessenen technischen und organisatorischen Sicherheitsmaßnahmen und zu einem Informationssicherheitskonzept. Kommunen orientieren sich meist an IT-Grundschutz, VdS 10000 oder CISIS12. |
|
| Hochschulen und ForschungLandesrecht, IT-Grundschutz, NIS2 für Forschungseinrichtungen | Hochschulen unterliegen dem Landesrecht und arbeiten häufig nach IT-Grundschutz. Forschungseinrichtungen können zusätzlich unter NIS2 fallen. |
|
| Maschinenbau und FertigungNIS2, ISO 27001, IEC 62443, TISAX in der Automotive-Lieferkette | Maschinenbau, Elektrotechnik und Fahrzeugbau gehören erstmals zum Anwendungsbereich von NIS2. Ab mittlerer Unternehmensgröße gelten diese Unternehmen als wichtige Einrichtung. Für Produktionsnetze ist IEC 62443 der Referenzstandard. |
|
| Automobil und ZuliefererTISAX, NIS2, ISO 27001 | Hersteller verlangen von ihren Lieferanten ein gültiges TISAX-Label. Der VDA-ISA-Katalog fordert unter anderem Schutz vor Schadsoftware und kontrollierte Änderungen. |
|
| Chemie, Lebensmittel und ProzessindustrieNIS2, ISO 27001 | Herstellung und Handel chemischer Stoffe sowie die Lebensmittelproduktion zählen unter NIS2 zu den sonstigen kritischen Sektoren. |
|
| Bauwirtschaft und IngenieurbürosLieferkettenanforderungen, GoBD, DSGVO | Für die Bauwirtschaft gibt es kein eigenes IT-Sicherheitsgesetz. Wer für Energieversorger, Verkehrsbetriebe oder Behörden baut, bekommt die Anforderungen aber über die Lieferkette vertraglich weitergegeben. Hinzu kommen die GoBD für steuerrelevante Daten. |
|
| Logistik und VerkehrNIS2, KRITIS, ISO 27001 | Verkehr gehört zu den Sektoren mit hoher Kritikalität unter NIS2. Große Betreiber sind zusätzlich KRITIS-pflichtig. |
|
| Alle Unternehmen mit JahresabschlussprüfungIDW RS FAIT 1, IDW PS 330, GoBD | Wirtschaftsprüfer beurteilen die Ordnungsmäßigkeit IT-gestützter Rechnungslegung. Dazu gehören nachvollziehbare Änderungen an Anwendungen, die Zahlen für den Abschluss liefern, auch an Excel-Lösungen. |
|
Was ist mit Ihrer Branche? Schauen Sie.
Stand: Oktober 2026. Die Übersicht ersetzt keine Rechtsberatung. Welche Pflichten für Ihr Unternehmen gelten, hängt von Branche, Größe und Tätigkeit ab.
Beispielhafter Business Case
Automatisierung verarbeitet Standardfälle einheitlich und konzentriert menschliche Arbeit auf auffällige Dateien und begründete Entscheidungen.
Die Beispielrechnung ist kein Einsparversprechen. Tatsächliche Kosten, Einsparungen und verbleibender Personalaufwand hängen von Makrobestand, Vergütung, Prüfregeln, Infrastruktur und Organisation ab.
Planbarer Leistungsumfang
RegelbetriebFester Preis unabhängig von verarbeiteten Makros und Nutzern. Optionale Module werden transparent vereinbart.
Audit-DokumenteTypischerweise 20–50 Seiten mit Prozess, Rollen, PKI, Betrieb, Handbuch und Audit Guide.
Bestand modernisierenRiskante Makros priorisieren und Überarbeitung oder Ablösung schrittweise planen.
Sie können auch ein PDF für Management- und Teammeetings hier herunterladen. Es zeigt das Tool vollständig und unterstützt Ihre Präsentation.
Wechselangebot
Dann machen wir Ihnen ein besonderes Angebot: Testen Sie unsere Software als Proof of Concept in Ihrer Umgebung – mit Ihren eigenen Makros und Prüfregeln. Entscheiden Sie sich für den Wechsel, erhalten Sie ein gutes Angebot für die Ablösung Ihres bisherigen Tools.
BSI-ORIENTIERTE PROJEKTDOKUMENTATIONSystem · Prozess · Rollen · PKI · Nachweise · Betrieb
Dr. Dominic LindnerAudit-Dokumentationspaket
Im Einführungsprojekt entsteht ein kundenspezifisches, BSI-orientiertes Paket. Umfang und Tiefe richten sich nach Betriebsmodell, Rollen, PKI, Identitätsanbindung, Mandantenstruktur und vereinbartem Prüfprozess.
Die Unterlagen unterstützen die Auditvorbereitung. Sie ersetzen keine Rechtsberatung, Zertifizierung oder organisationsweite Konformitätsprüfung.
Betrieb und Einführung
In Ihrer Infrastruktur, auf Wunsch offline, oder als vereinbarte betreute Cloud-Variante.
Active Directory, SAML-kompatible Provider und kundenspezifisches Gruppenmapping.
Kundenzertifikat oder Signaturdienst geschützt einbinden und überwachen.
Regeln, Rollen, PKI und Rückkanal konfigurieren, testen und dokumentiert übergeben.
Persönlich begleitet
VBA-Experte · IT-Sicherheitsexperte · Entwickler des Makro-VBA-Tools
Seit 2015 bin ich als Berater für Konzerne und KMU in regulierten und sicherheitskritischen Umfeldern tätig. Ich verbinde die Praxis gewachsener VBA-Lösungen mit kontrollierten IT-Sicherheitsprozessen. Kunden begleite ich persönlich bei Prüfregeln, Auditnachweisen, Freigabeprozessen, PKI-Anbindung und fachlich schwierigen Makros – unterstützt durch weitere Mitarbeitende. Auf Wunsch wird die Lösung auch über ISO-zertifizierte Partnerunternehmen angeboten.
Das Makro-Tool auf einen Blick
Jede Funktionsgruppe zeigt, was im Tool geschieht, welchen Nutzen sie hat und welcher Nachweis dabei entsteht.
Einreichung und Batch
Einzeldateien oder größere Bestände einreichen und in einem Vorgang prüfen. Das Ergebnis zeigt sofort, was freigegeben ist, was geprüft wird und was abgelehnt wurde.
Codeanalyse
Die Analyse zeigt die konkrete VBA-Zeile, die ausgelöste Regel und eine verständliche Erklärung. Soweit möglich ergänzt sie einen Coding-Tipp oder eine sichere Alternative.
Begründete Ablehnung und Verbesserung
Bei einem kritischen Fund zeigt das Tool, warum das Makro in diesem Zustand nicht signiert werden kann. Soweit technisch möglich erhält der Anwender zur konkreten Fundstelle eine sichere Alternative und eine verständliche Anleitung für Anpassung und erneute Einreichung.
Entscheidung und Signatur
Ein berechtigter Reviewer gibt frei, lehnt ab oder dokumentiert eine Ausnahme. Nach bestandener Prüfung oder wirksamer Freigabe erfolgt die Signatur immer automatisch.
Nachweis und Audit
Upload, automatische Entscheidung, manuelle Freigabe, Ablehnung, KI-Gutachten, Wiedererkennung und Ausnahme werden nachvollziehbar verknüpft.
Persönlich erreichbar
Wie sieht Ihr heutiger Makroprozess aus? Kurzformular ausfüllen – wir melden uns kurzfristig persönlich bei Ihnen.
Selbst ansehen
Sehen Sie in der Demo, wie aus einer Datei ein kontrollierter und nachweisbarer Vorgang wird.